

01、FomoPeek 被盗,币圈黑暗森林獠牙再现
最近两天,行情初显回暖,推特上却突爆猛料:多名链上玩家在并无异常交互的情况下,钱包资产被瞬间清空。经慢雾(SlowMist)与 OKX 安全团队联合复盘,元凶指向了 Meme 监控工具——FomoPeek(1.1–1.2 版本)。
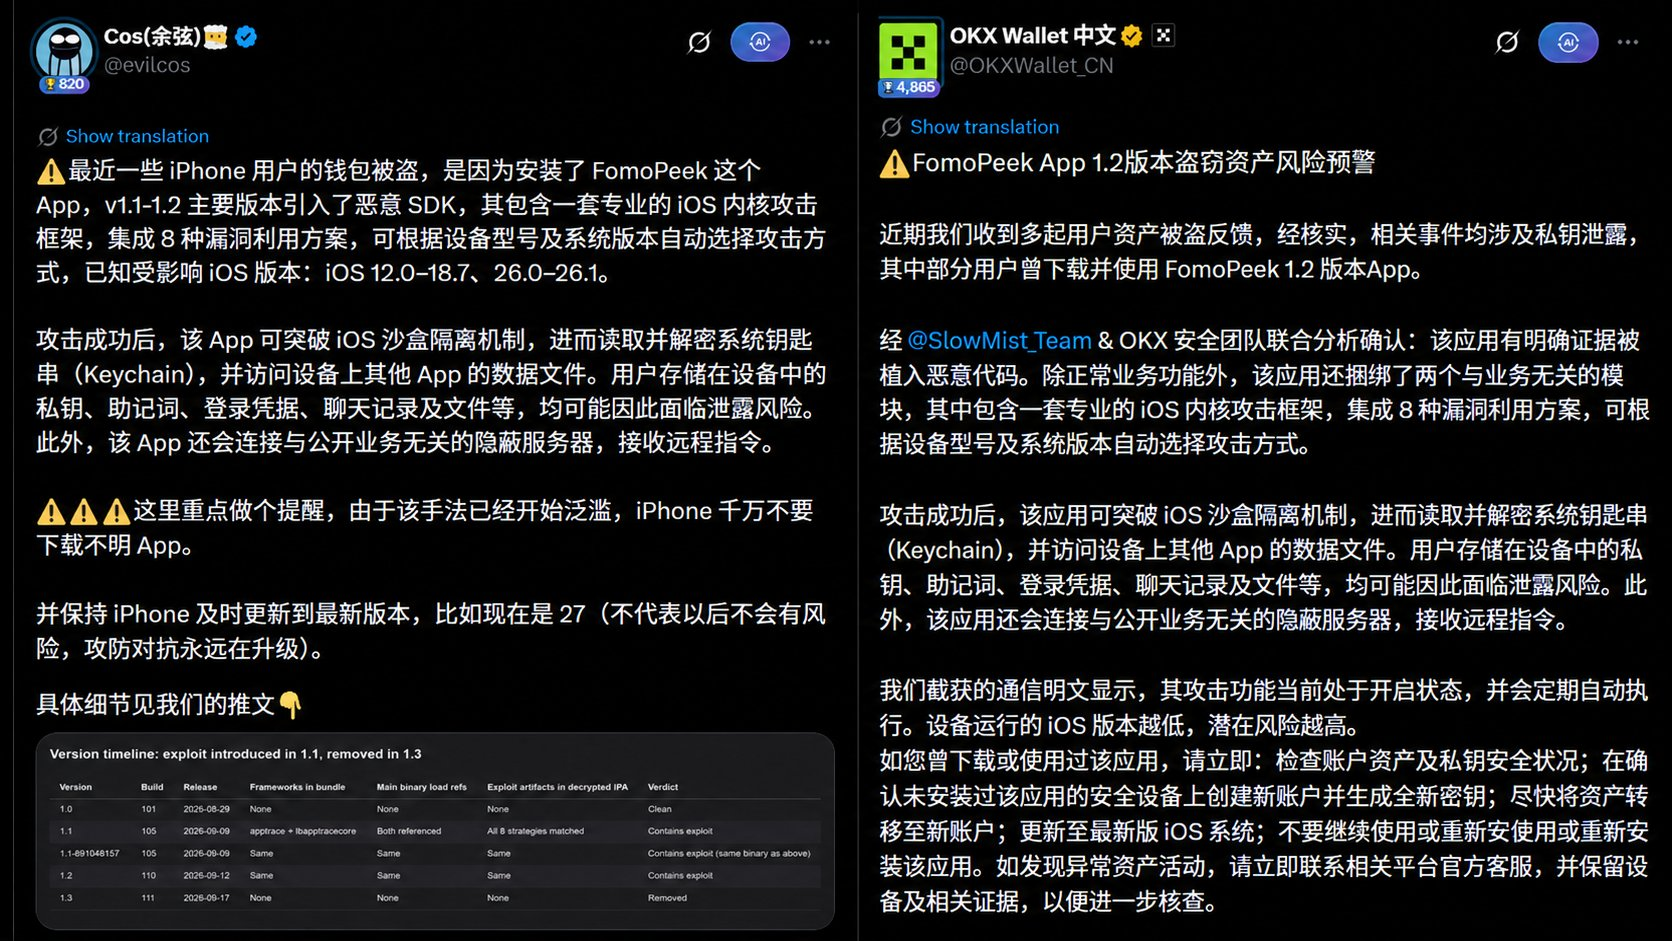
逆向分析揭示了令人后背发凉的细节:
- 并非传统钓鱼:用户没有在任何假网站粘贴过助记词,也没有在恶意合约上乱点签名;
- 系统内核级利用:该 App 捆绑了一套 iOS 内核利用代码,能针对不同机型和系统版本自动提权;
- 沙盒逃逸与静默偷家:突破 iOS 应用沙盒限制,直接解密系统钥匙串(Keychain),甚至扫描同机其他钱包的数据和系统备忘录,将明文私钥静默回传到黑客服务器。
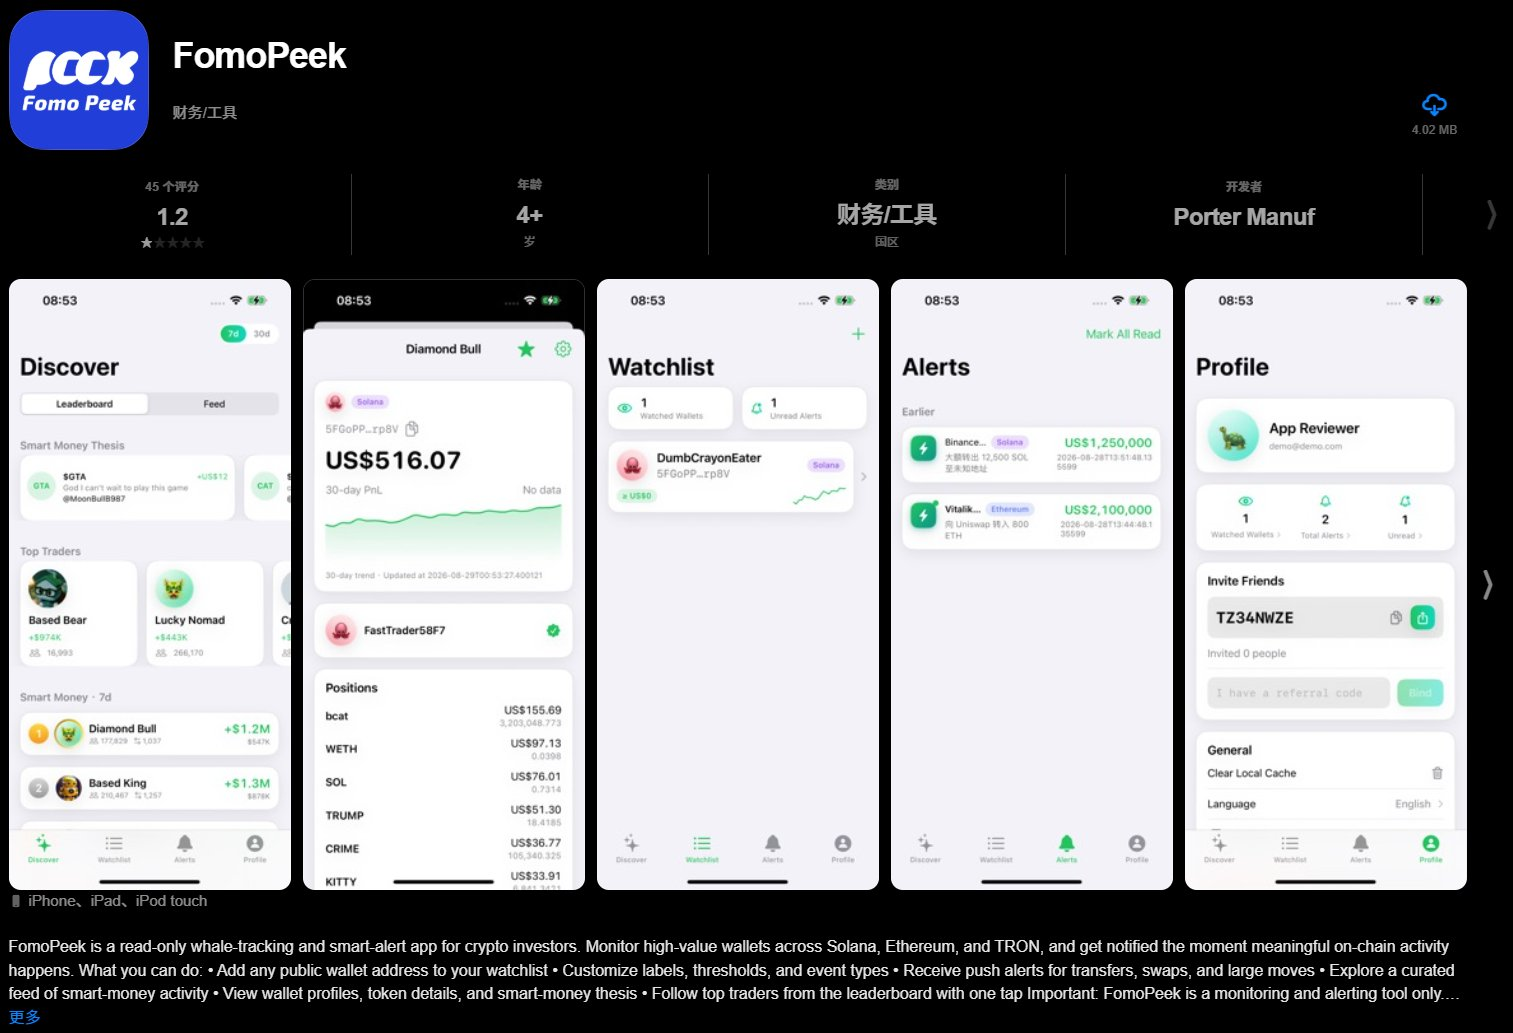
FomoPeek 此前的 iOS 下载界面
这起恶性事件直接打破了币圈「iOS App」的安全幻觉,更暴露出一个残酷的现实:币圈黑暗森林的厮杀,再一次升级了。你必须更新一套保护私钥的方法论。
02、黑客新型「社工围猎」全链路梳理
过去黑客常用的「假空投、假客服、推特高仿号」在今天已经很难骗到老玩家。于是,黑客团队将攻击重心转向了更高级的社会工程学(Social Engineering)做局链条:
? 斥资投放 KOL 商单 ──> 推出返佣与真实功能 ──> 用户装入手机 ──> 利用手机系统漏洞搬空私钥
阶段 1:「买断」KOL 的信誉资产
很多博主和 KOL 并不具备逆向工程或代码审计能力,面对几千甚至上万 U 的广告预算、返佣提成也比较容易丧失警惕。 散户看到关注已久的研究员、交易员都在发推力荐,心理防线瞬间瓦解:「大佬都在用,肯定没问题。」
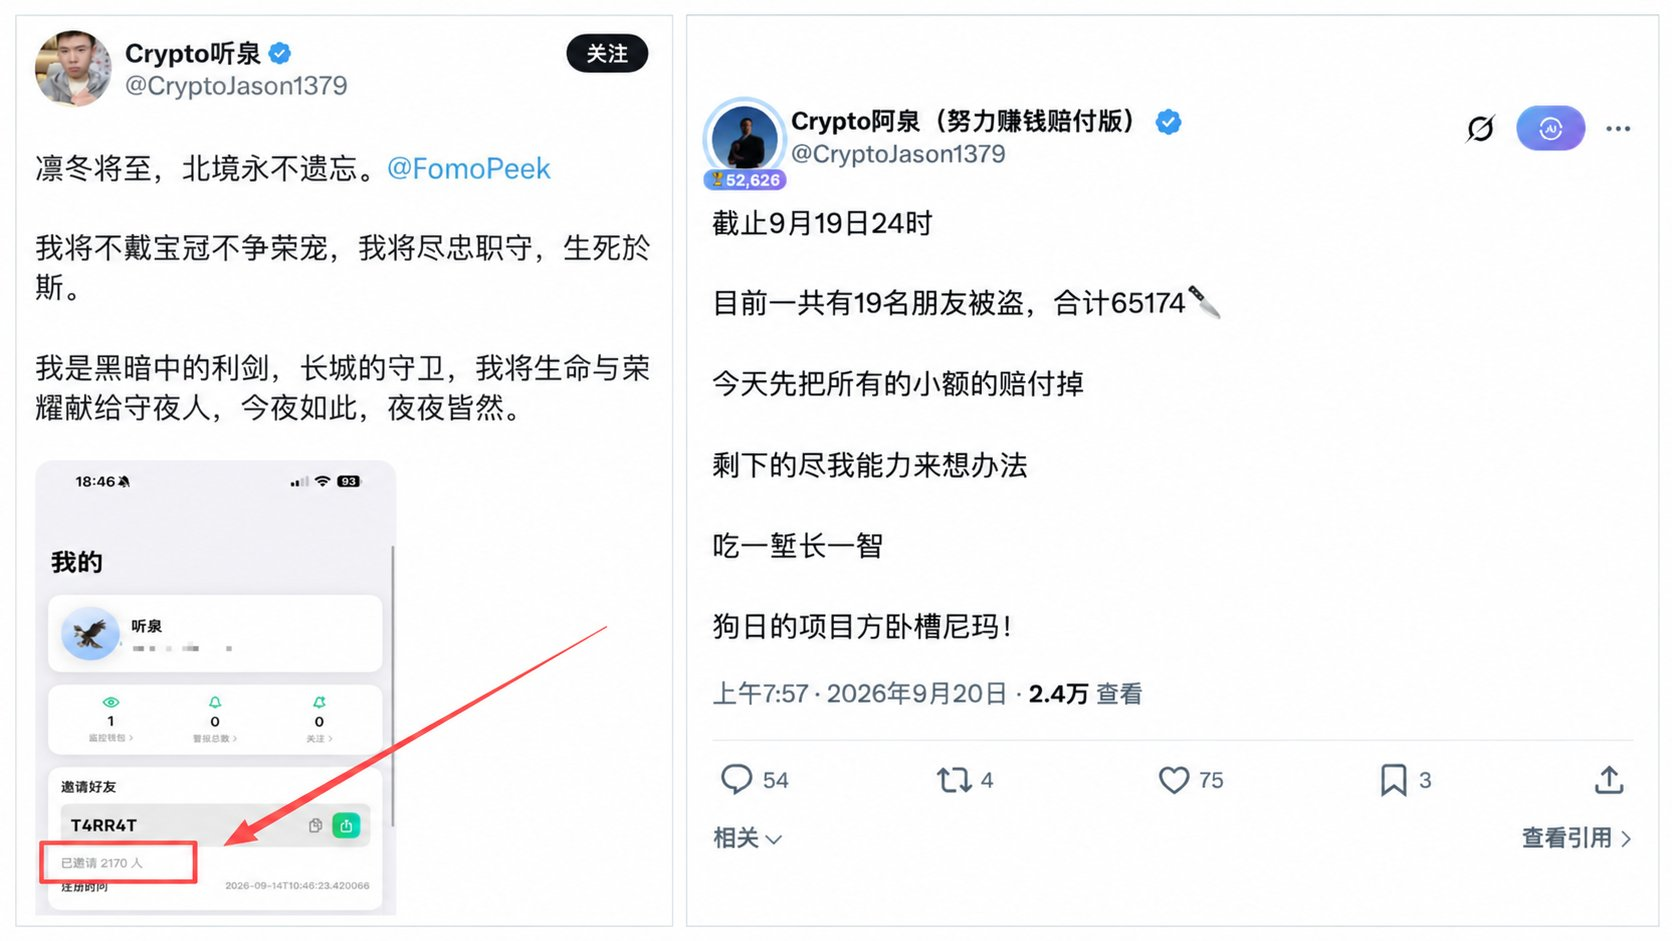
阶段 2:用「实用功能 + 小额返佣」当诱饵
以往的钓鱼网站一点开就是恶意空壳网站,而这次的恶意 App 前端功能不仅真实存在、具有实用性,还附带「邀请返佣机制」。散户在「又能看盘又能赚每天几十 U 返佣」的诱惑下,彻底丧失了对软件底层权限的警惕心。
阶段 3:在信任顶峰释放「技术毒丸」
黑客并未在第一天就下手,而是等待安装基数扩大、目标大户资产沉淀。恶意代码甚至不需要常驻前台,利用系统漏洞悄无声息地逃逸沙盒,读取钥匙串、翻找本地备忘录,将用户的钱包私钥打包带走。
03、核心教程:Web3 私钥终极防护指南
既然黑客的社工局和系统 0-Day 漏洞防不胜防,普通玩家该如何自保?
⭐答案很简单,也很难:保护好自己的私钥。
建立「多层防御与物理隔离」体系,确保就算被部分 KOL 误导、就算下载了恶意 App,黑客在物理上也碰不到我们的私钥。
第一防线:讲究设备与系统卫生
这次 FomoPeek 攻击之所以能得手,最底层的原因在于 iOS 系统的漏洞被击穿。苹果的生态神话也在这次事件中露出了底裤。
?苹果 iOS 的失守与过失
- 审核机制失灵:许多人笃信「App Store 能上架的都是安全的」,但黑客通过动态下发指令、次级业务模块隐蔽混淆等方式,轻松绕过了苹果的人工与自动化审核,让带有内核攻击框架的恶意 App 堂而皇之地在官方商店流通。
- 漏洞响应与修复滞后:iOS 长期标榜的「沙盒隔离」并非坚不可摧。黑客利用的内核漏洞很多早已在暗网或安全圈子里流传,而苹果对于老版本系统安全补丁的推送并不激进,直接导致大量停留在老旧 iOS 版本的 iPhone 最终沦为黑客的「提款机」。
?设备环境的自我净化原则
- 系统保持最新,别嫌更新麻烦:在 Web3 里,每一次系统小版本更新,本质上都是在修补黑客正在利用的 0-Day / N-Day 内核攻击链。停留在旧系统,就等于光着身子在黑暗森林里走夜路。
- 不下载莫名其妙的 App:任何非必要、非头部、非开源的小众看盘工具、辅助小软件,一律不装在存有资产的主力手机上;更严禁安装不知名的「描述文件(Mobileconfig)」或网页企业签名应用。
- 不越狱(Jailbreak):越狱等于主动关闭操作系统的最后一道安全门。
第二防线:助记词「绝不发生数字化留痕」
很多恶意软件的一大特征就是扫描本地未加密备忘录。许多受害者自以为「没把助记词发给任何人」,但实际上为了省事,早把 12 个单词随手存在了 iPhone 的本地密码、备忘录、手机相册或聊天软件里。
? 必须禁止的「裸奔」行为
- ❌ 手机截图 / 拍照存相册:现代手机相册自带 OCR 文本识别与自动云同步,极易被权限被盗的 App 提取;
- ❌ 存在备忘录、Notion、云盘、邮箱草稿:只要设备沙盒被击穿,这类文件全都是明文裸奔;
- ❌ 发到微信「文件传输助手」或 TG「Saved Messages」;
- ❌ 在电脑与手机间复制粘贴助记词:输入法、后台剪贴板监听脚本能在几毫秒内抓走剪贴板内容。
?正确规范的物理备份姿势
- ✅ 离线物理手抄:在无摄像头的私密空间,手抄在纸质卡片上,反复核对两遍;
- ✅ 金属助记词板(Crypto Steel):对核心资产,纸张易受潮腐蚀。使用不锈钢或钛合金字板冲压封存,防火、防水、防腐蚀,分两处异地保管。
第三防线:资产梯级分层与「专机专用」
把所有资产放在同一个手机钱包里去玩新工具、打土狗,不亚于浑身黄金走在乱市招摇。所以,也必须建立物理级别的资金隔离。
?实行「3:5:2」资产梯次架构
【冷存储 / 金库仓】 70%~80% 大资金 ──> 硬件冷钱包 / 多签 Safe,私钥永不触网,永不参与日常授权 │
【交互中转 / 温仓】 15%~20% 中短期资金 ──> 纯净独立 PC 插件端,仅与头部已审计的主流协议交互 │
【专用授权 / 热仓】 5%~10% 交互磨损资金 ──> 独立备用机 / 热钱包,专用于打土狗、试用新工具、撸毛 │
?设立「试毒专用机」,实现物理环境隔离
- 主力资产机(金库机):只安装手机原生系统、官方验证器、硬件钱包配套 App。坚决不装任何小众看盘软件、辅助插件、抢跑脚本,不加乱七八糟的群。
- 试毒机(备用机):准备一台闲置备用机,专门用来刷推、体验 KOL 推荐的新工具、挂返佣 Bot 等等。这台机器就算沙盒被击穿、被黑客彻底黑掉,上面也只有几十 U 磨损资金,大仓毫发无损。
第四防线:权限收缩与签名防御
即使私钥没被偷走,钓鱼黑客也可能通过骗取签名将资金洗劫一空。
?先分清签名类型:
- Transfer 是直接把币转走;
- Approve 是将代币额度授权给指定智能合约(严禁对不知名协议开通无上限 Unlimited 授权);
- Permit / Permit2 是无需 Gas 的离线授权签名,诈骗网站最喜欢将其伪装成「连接钱包」或「领取空投」,签名前务必看清 Spender(被授权方)与扣款额度。
?使用交易模拟插件: 安装 Rabby Wallet 或浏览器插件 Scam Sniffer、Pocket Universe,在点击前清晰查看资产变动模拟;
?定期清理授权(Revoke):每周或每月访问 Revoke.cash ,清理长期不用协议的授权。
第五防线:日常交互的「自我审查」
在黑暗森林里,最好的防御是管住手。每一次被 KOL 安利新项目、心动高额返佣、准备下载新应用或点击签名之前,必须通过以下三步完成自我审查:
? 识破社工陷阱
- 查推广频次:这个工具是否突然在 1–2 天内被大量 KOL 集中安利?
- 看商业逻辑:它是否用极高的返佣、诱导拉新来掩盖真实盈利模式?
- 破除背书幻觉:时刻牢记「KOL 商单仅代表广告」,DYOR。
?隔离操作环境
- 主力机一票否决:绝不在存有大额主资产的主力手机上安装任何尝鲜应用或脚本。
- 坚持试毒备用机:体验新工具、玩小额返佣,是否真正做到了使用独立的闲置备用机操作?
- 警惕敏感权限:软件是否诱导你安装未知的「描述文件(Mobileconfig)」、企业签名证书或绕开应用商店安装?遇到此类要求立刻终止。
?守死私钥边界
- 清理本地痕迹:本机备忘录、相册、截图回收站、剪贴板是否已经彻底清理干净,不存在任何助记词残留?
- 核心大仓物理脱网:大额核心资产是否全部安全存放在硬件冷钱包中,且助记词从未反向输入到手机或电脑里?
- 热钱包最小化余额:当前参与交互的前哨钱包,是否仅保留了极低的磨损资金(随用随充,被盗也不心疼)
04、小结
去中心化为我们带来了资产自主的完全所有权,但代价是: 银行的风控、网点的安保,最终也交由你一人承担。我们必须对自己的钱包、对自己的链上资产负责。
随着黑客手段从「低级钓鱼」升级为「KOL 社工洗脑 + 底层内核利用」,靠盲信设备品牌或大 V 背书已经行不通了。对抗这种高维狩猎,最有效的武器不是复杂的骇客技术,而是最朴素的制度与纪律:
对社媒营销保持怀疑,对设备环境做好隔离,让助记词彻底脱网,让大额资产安居在安全芯片中。
不贪蝇头小利,守死私钥边界,你才能在 Web3 的黑暗森林中走穿牛熊。