

原创|Odaily 星球日报( @OdailyChina )
作者|Wenser( @wenser 2010 )
又是一年中秋节,没想到比节日更早到来的,是业内又一起 CEX 大规模黑客攻击事件。
今日凌晨 2 时 31 分,Bitget 部分热钱包出现大规模异常转账,初时链上监控资金被盗规模超 1 亿美元,后来经 Bitget 官方人员确认 这一数字很快扩大至 3.516 亿美元。
官方发文称,冷钱包及平台绝大部分资产未受影响; Bitget 用户保护基金当前规模逾 4.64 亿美元,可全额覆盖被盗资产。 目前,出于资金安全考虑,Bitget 平台提币功能暂时关闭,待安全核查完成后将有序恢复;执法机构及链上安全机构已介入调查;平台后续将以小时级别持续更新并在 24 小时内发布完整事件报告,包括根本原因分析与整改措施。
为了提振用户信心,Bitget CEO Gracy Chen 也进行了直播,实时同步事件进展及当下现状。
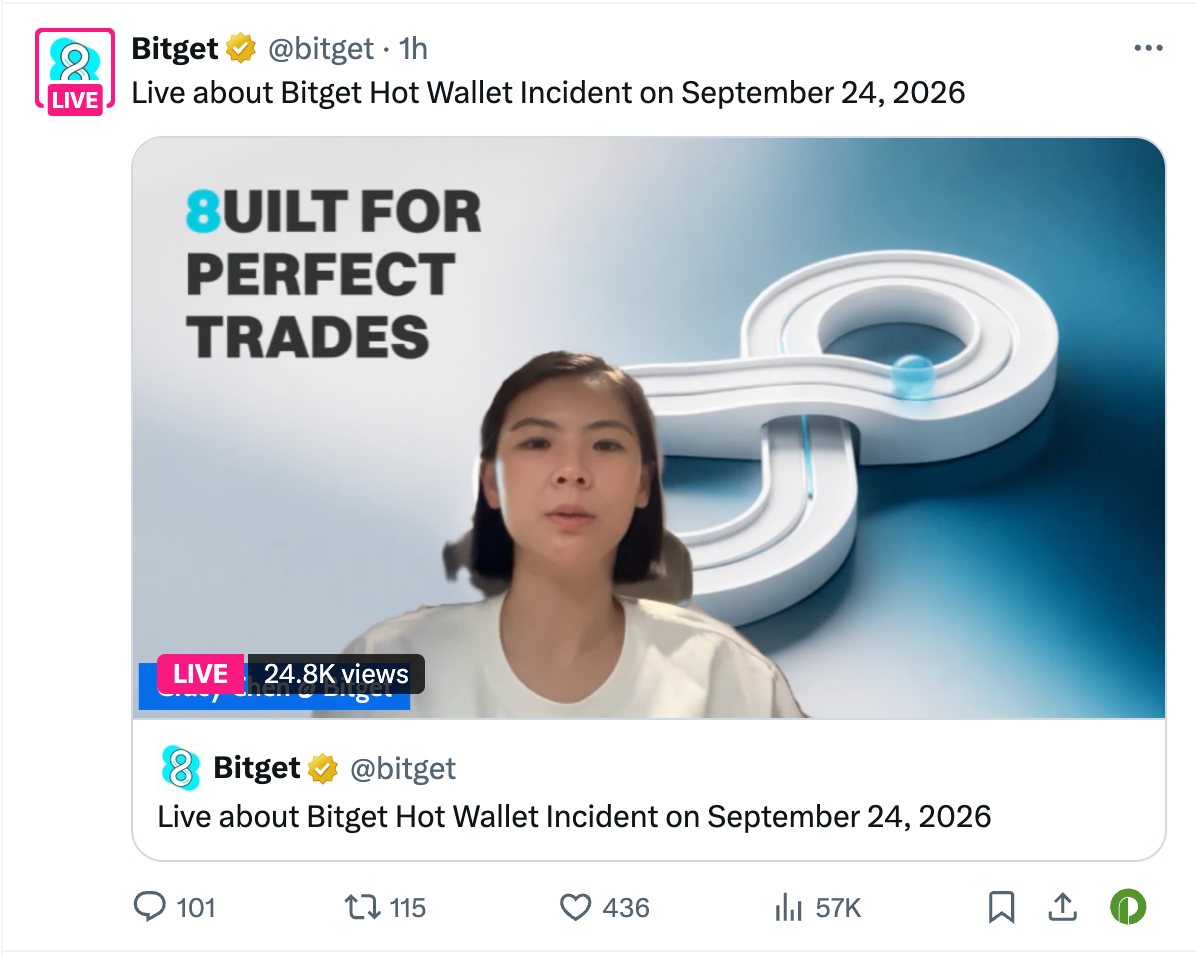
从币安到 Bybit,几乎每一家头部交易所都曾与类似的黑客攻击正面交锋。恰逢 Bitget 成立 8 周年,这场攻击对这家老牌交易所而言,或许也是一次重要的洗礼——它检验的不只是安全防线,更是信任的厚度、应对的韧性与品牌的成色。
突遭黑客洗劫热钱包,损失规模超 3.5 亿美元
凌晨 3 时 57 分,加密交易员 DCF GOD 发文表示 ,Bitget 热钱包疑似遭遇攻击,损失金额为 2000 万美元。具体细节为, 新钱包地址 0xe410 在 6 分钟内通过 UniswapX + 1inch Fusion 使用来自 Bitget 热钱包的 1967 万 USDT 在 Arbitrum 链上买入了 7111 枚 ETH,溢价最高达现货价格的 5%。彼时 WETH/USDC 流动性池规模为 2870 美元,如果有人只是想买入 ETH,这根本说不通。
外部视角:黑客测试转账,Bitget 快速响应暂停提币
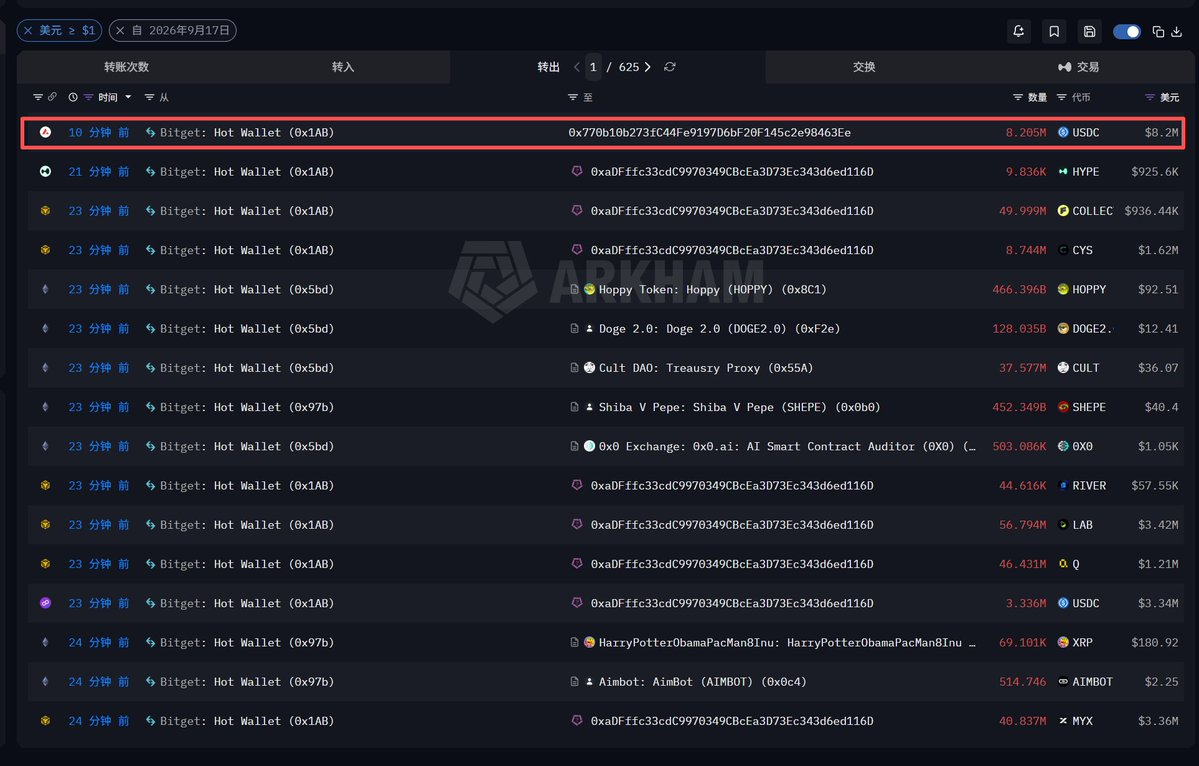
凌晨 4 时 8 分,The Block 研究负责人 Steven 随后发文跟进表示 :“过去一小时内,有约 1.74 亿美元资金通过多条公链、从冷热钱包转入地址 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee。”值得一提的是,此次攻击与以往快速实施大额转账的安全事件不一样的是,链上数据显示黑客甚至进行了 小额转账测试 。
4 时 12 分左右,Steven 监测到 Bitget 疑似暂停提币 ,彼时其相关冷热钱包内的资产仍高达 5 亿美元,避免了损失的进一步扩大。其 也给出了自己的猜测 :“我倾向于认为这确实是黑客攻击,但并非大规模攻击,而是少数安全性较弱的钱包暴露了漏洞。”
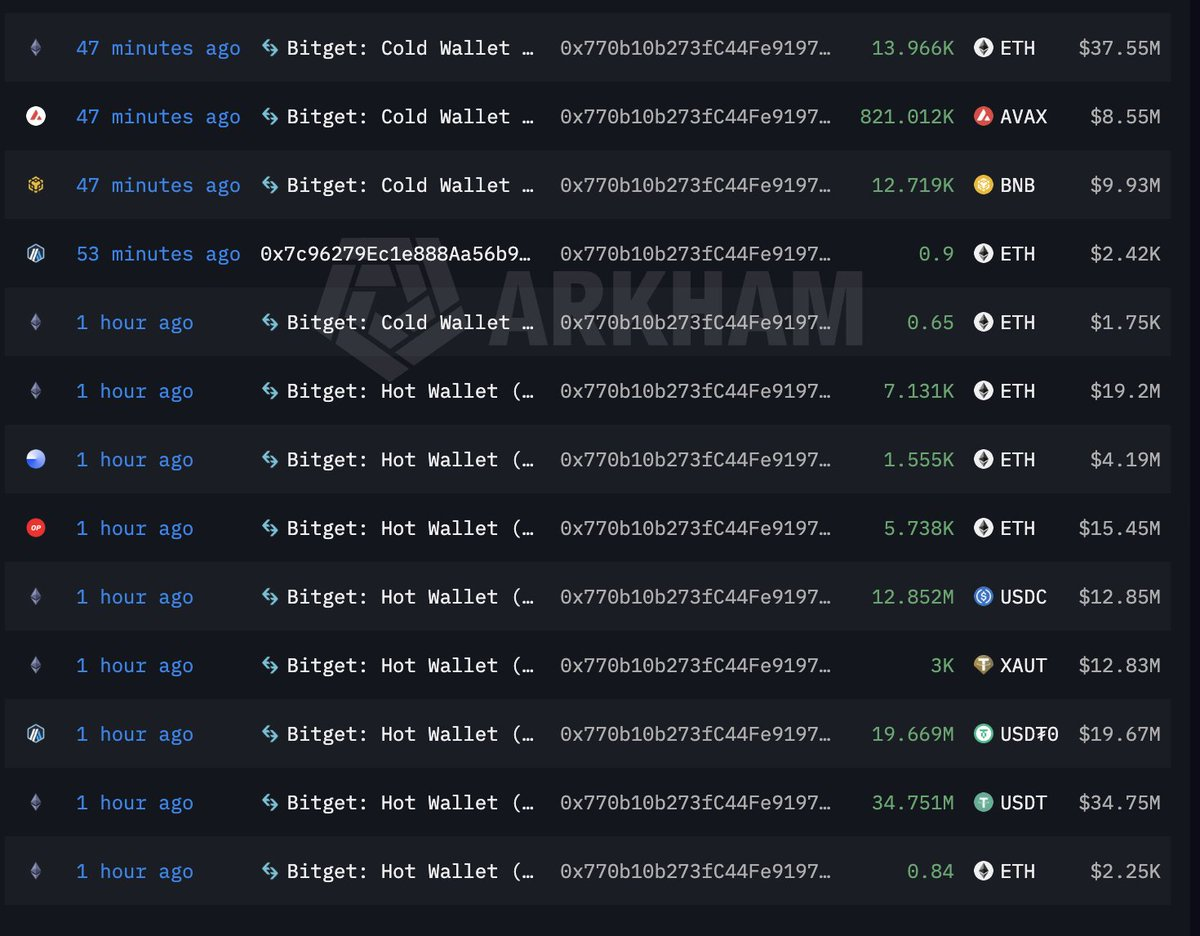
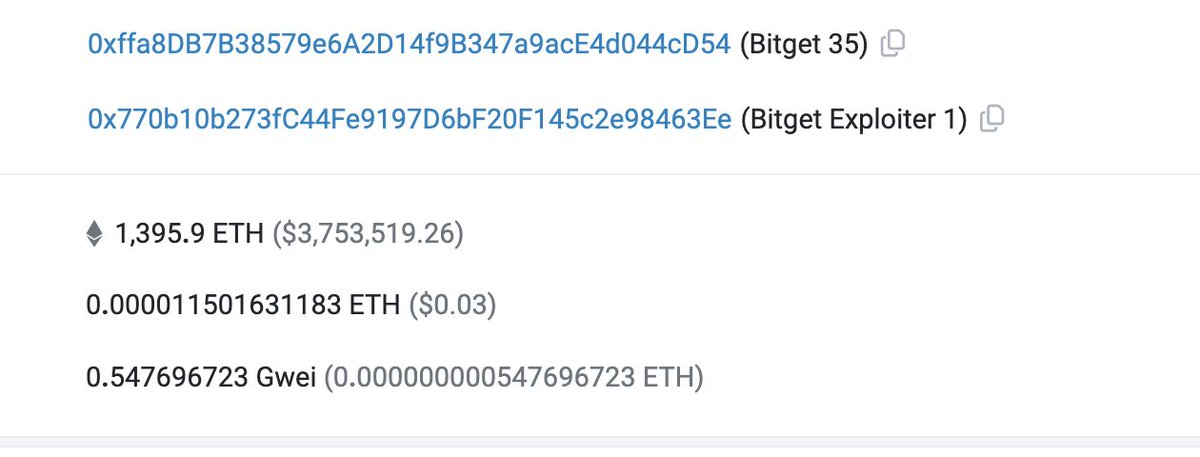
4 时 50 分,链上数据显示,Bitget 部分热钱包资产被归集至冷钱包地址 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54,但该冷钱包随后将资金转移至黑客地址当中。
业内专家认为这可能不是交易所私钥被盗,而是 Bitget 某大客户所为,因此才会出现(1)黑客没有盗走 Bitget 钱包中的全部资金;(2)Bitget 钱包地址会将资金归集至一个曾向攻击者转账的钱包地址。
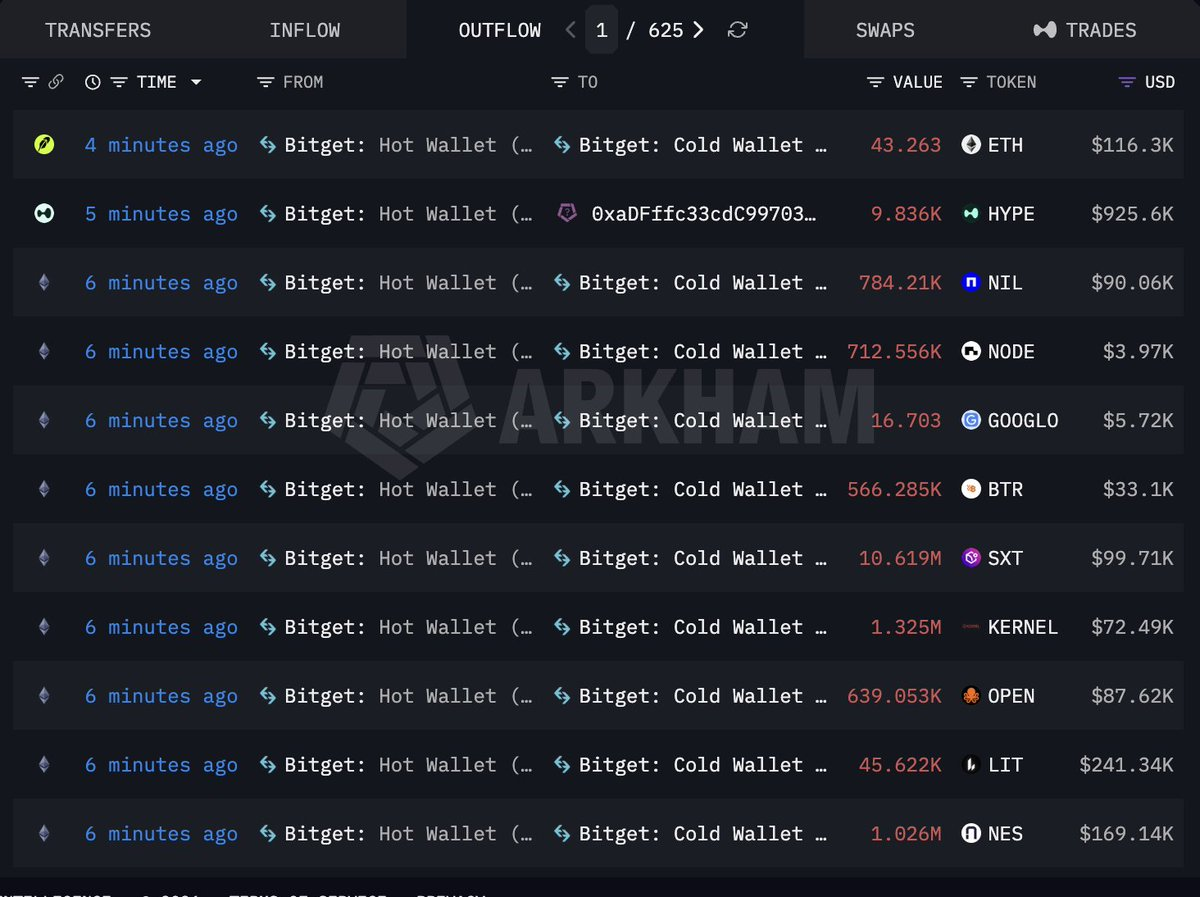
凌晨 5 时 10 分,链上数据显示,Avalanche 链上的一笔 800 万美元 USDC 被转入黑客地址,漏洞攻击仍在持续。
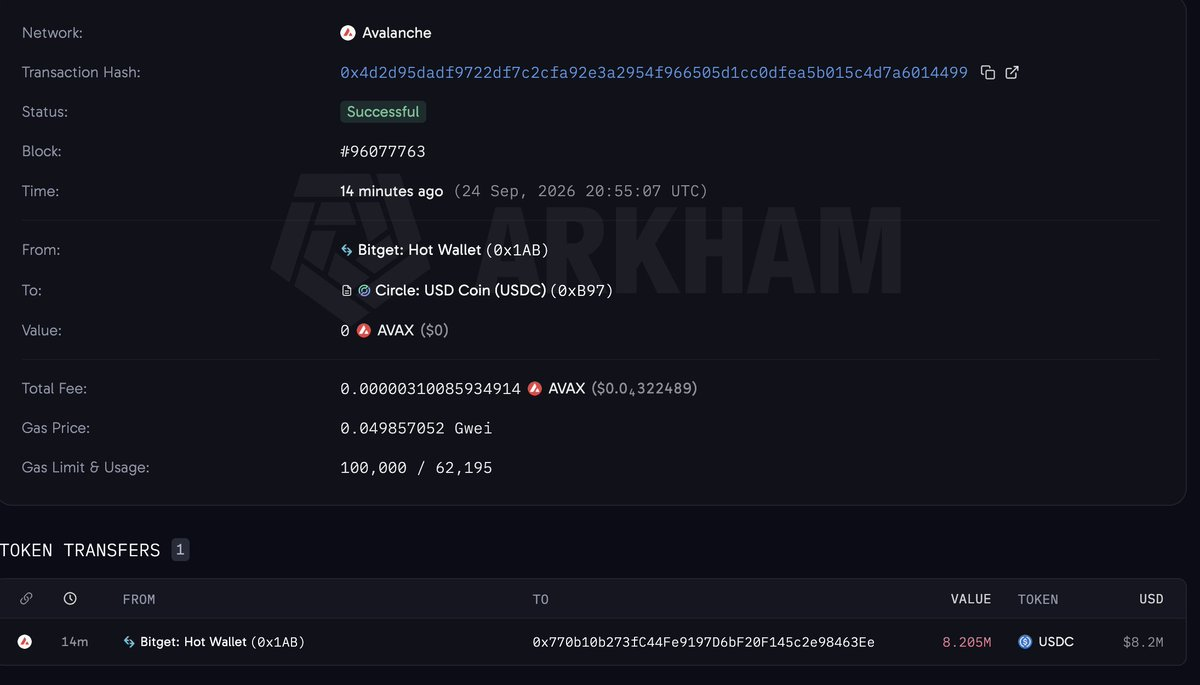
5 时 30 分,Bitget CEO Gracy Chen 正式发布官方公告 ,详细介绍被盗资金规模、时间、应急预案及后续跟进流程,相关安全处理系统开始有条不紊地快速运转;Bitget 华语负责人谢家印随后也 发文快速通报了此次黑客攻击的具体情况 。值得注意的是,在随后的 CEO 直播中,Gracy Chen 也强调了, Bitget 平台采用热、温、冷三层钱包架构,本次黑客攻击仅涉及部分热钱包和温钱包,冷钱包及绝大部分平台资产未受影响。
黑客攻击关键信息:黑客钱包地址、Bitget 官方钱包地址、损失资产细节
5 时许,链上监测平台 Bubblemaps 发文表示 ,黑客首先将资金归集到 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee;随后进行资产兑换后,进一步分发至以下地址:
- 0x469Ac1406dE92f82C0563477240a3627057425DC;
- 0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946;
- 0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899;
- 0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C;
- 0x94A43df7687A8494948Be937400e9d5D33135DA0;
- 0xA6dD3F218B65E32Ccc37BE30f74884133c655545。
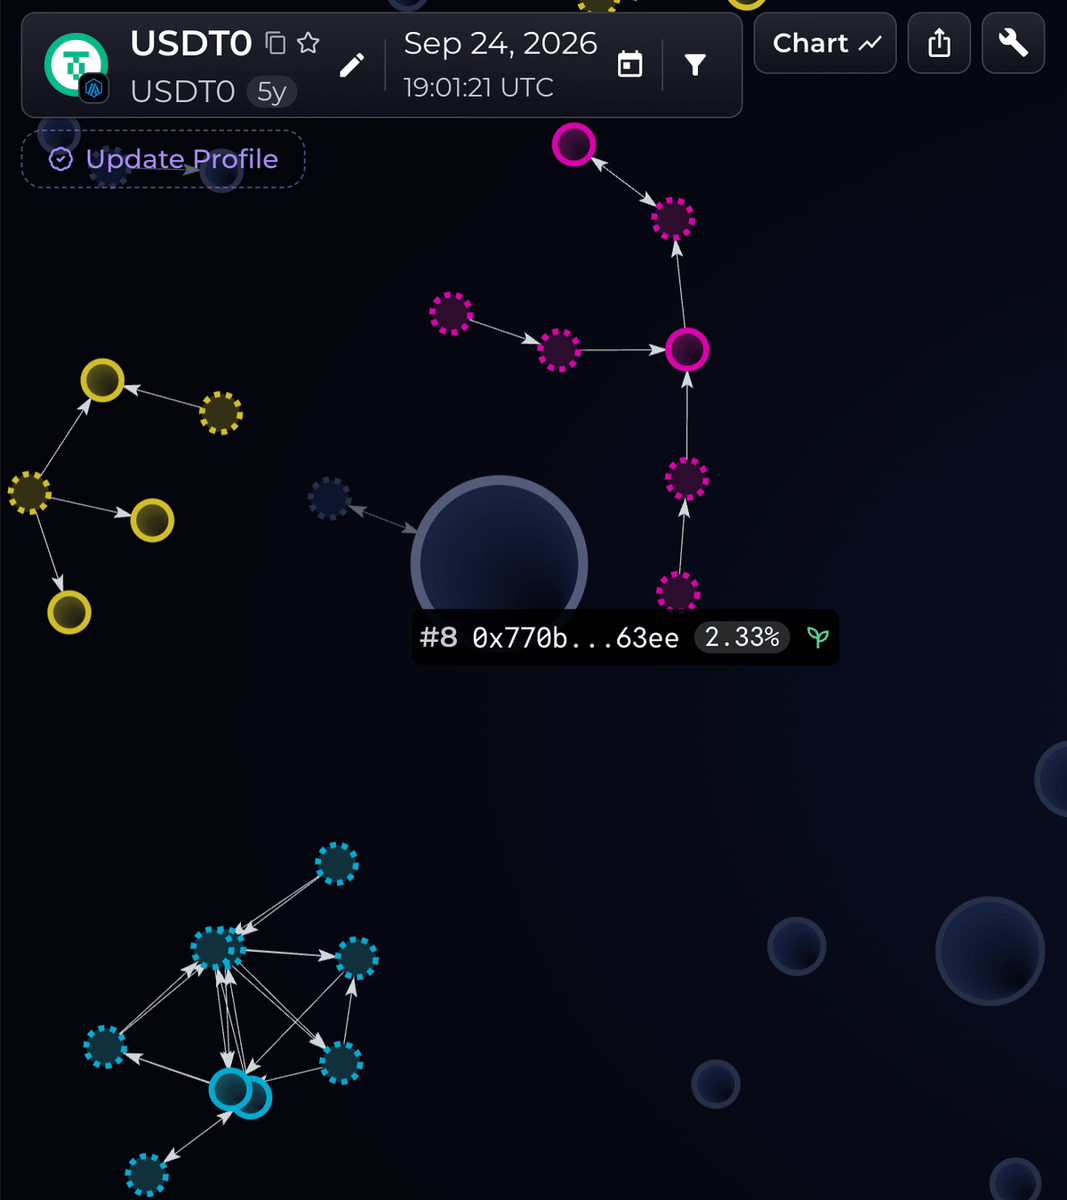
Bitget 被盗热钱包地址包括:
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23;
- 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54;
- 0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689;
- 0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef;
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23。
5 时 42 分,Bitget Wallet 官方发布通告 ,提醒用户可暂时取消钱包相关合约授权,等待官方的进一步审查确认。
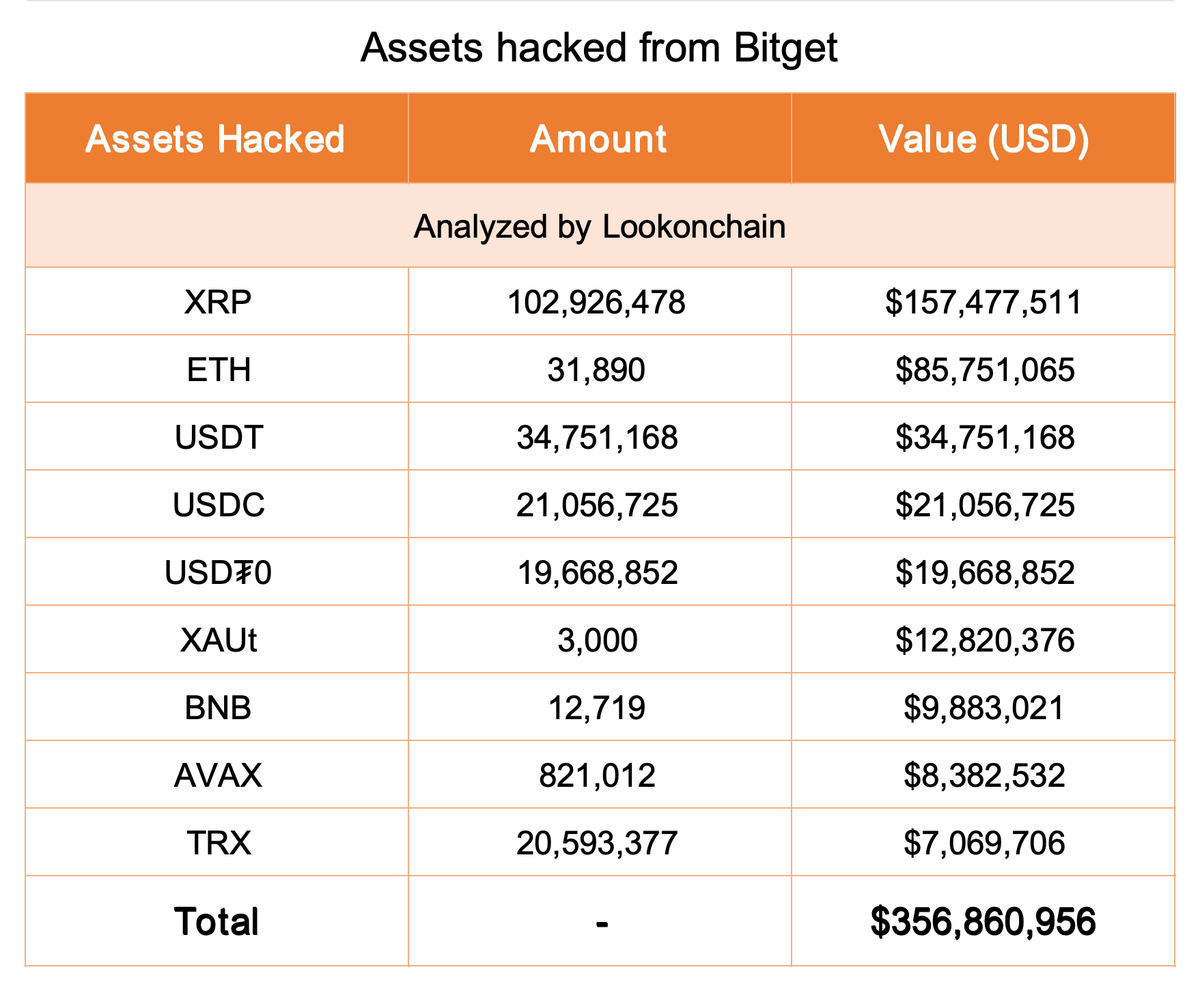
最新数据,据 LookOnchain 监测 ,Bitget 此次黑客攻击被盗资金总量达 3.56 亿美元,与官方口径一致,主要被盗资产包括 XRP、ETH、USDT、USDC、USDT0、XAUT、BNB、AVAX,具体数据如下:
被盗原因:Lazarus Group 难逃其咎,朝鲜黑客再逞凶
截至撰稿时,Bitget 此次巨额资产被盗事件的具体细节还未释出,市场上有人猜测或为 Bybit 15 亿美元被盗案元凶、朝鲜黑客组织 Lazarus Group 所为;加密 KOL、Hertzflow 创始人加密韦陀 喊话提醒 Bitget 官方 :“建议严查技术部门离职人员。”
有鉴于现有信息来看, 安全漏洞出在热钱包环节,也有不少人猜测或为内部员工所为, 这也符合 Bitget 官方暂停提币后,仍有一笔约 800 万美元的资金从热钱包转入黑客主地址的行为轨迹 。
最新消息,Bitget CEO 对外发文回应道 :“目前可以确认的消息:进攻阶段:Bitget 安全团队在追踪攻击来源方面已取得初步进展。 黑客入侵了其钱包基础设施内的一个关键后端系统,利用该系统伪造交易数据,并触发我们的授权流程以转出资金。目前已排除私钥泄露的可能 ——这意味着风险更严重的相关场景均不成立。 资金损失已得到控制,后续不会再发生未经授权的转账行为。具体的系统入侵手段仍在积极调查中,待相关信息确认后我们将发布完整的技术报告。 关于恢复提币: 多个技术团队正同步开展系统修复与安全加固工作,同时也在同步筹备提现恢复事宜。一旦确定具体时间安排,Bitget 官方将第一时间公布。”
此外,在平台安全事件直播问答中, Gracy Chen 也表示,初步调查发现 ,部分相关 IP 地址与某朝鲜黑客组织使用的 VPN 服务相吻合,攻击模式也与该组织此前行动存在相似之处,因此不排除其参与此次涉及约 3.516 亿美元的攻击,但目前尚未最终确认攻击者身份。她还表示,Bitget 目前不认为此次事件属于内部人员作案。攻击者通过入侵平台系统转移资金,并未伪造用户提币请求,且未获取冷钱包或热钱包私钥。目前团队仍在调查具体受影响系统及攻击者的入侵方式。
最后,从链上痕迹来看,此次攻击与 Lazarus Group 黑客集团脱不了关系。链上分析师 Specter 发文表示 ,其已将此次 Bitget 攻击与今年 7 月发生的 AFX 攻击事件建立链上关联。后者被盗约 2400 万美元,并被归因于 TraderTraitor。 Bitget 此次被盗的 XRP 在跨链后,可直接追踪至 AFX 攻击中的被盗资金,据此认为此次攻击可能与 Lazarus Group 有关。
希望 Bitget 能扛过此次考验。眼下正是牛市重启的关键时刻,加密行业实在承受不起又一次大规模安全风暴。