

作者:谷昱,ChainCatcher
如果说过去几年,加密行业最害怕的是区块链智能合约中的一个 Bug,那么现在,项目方可能更应该担心的是:某位员工正在参加一场看似正常的线上面试或者合作方会议,并下载了不安全的软件。
10 月 29 日,全球最大的加密货币交易所 Binance 遭遇了一场史无前例的安全事件。攻击者通过多阶段渗透,最终控制了交易所内部钱包签名系统,导致约 63.4 亿美元规模的数字资产受到影响。
这场攻击并非传统意义上的智能合约漏洞利用。根据 Binance 11 月 3 日公布的初步调查报告,攻击者此前通过虚假招聘面试、恶意软件、被攻陷的员工设备以及内部 AI 工具,一步步获取了进入核心系统的权限。
更值得注意的是,这并不是一次孤立事件。
9 月,Bitget 遭遇约 3.875 亿美元的安全事件,攻击者通过侵入关键钱包基础设施后端系统,绕过授权控制完成资产转移;10 月,Ledger 部分东南亚经销渠道流出的硬件钱包被植入恶意组件,导致用户资产遭到盗取;而在今年上半年,Kelp DAO 和 Drift Protocol 等项目也相继遭遇数亿美元级别的攻击。
从智能合约到中心化交易所,从员工电脑到硬件钱包供应链,加密行业似乎正在遭遇一场覆盖整个产业链的安全围剿。
在加密行业诞生的最初十多年,加密行业在谈论"安全"时大部分情况下都在谈论"链上智能合约有没有漏洞",这关乎区块链技术的立身之本,但如今大部分攻击与破坏都来自智能合约外部。。
CertiK 上半年报告里,损失最大的类别是钱包入侵:33 起,4.44 亿美元,平均每起超过 1300 万美元。钓鱼排第二,63 起,3.66 亿美元。代码漏洞虽然发生了 204 起,却只占损失的 11.5%。
"最让我关注的不是总额,是损失的形状。"CertiK 联合创始人兼 CEO 顾荣辉在接受《福布斯》采访时说,上半年近一半的损失集中在 Kelp DAO 与 Drift Protocol 两起事件上,合计约 5.77 亿美元,"而这两起都源于运营与基础设施层面的失误,不是传统意义上的代码漏洞"。
他给出的解释很直接: "相比在代码里找漏洞,攻击密钥管理、多签治理和运营基础设施,回报要高得多。"
这条路径在这个月被反复演示。Ledger 的问题不在芯片,在经销商——设备在交到用户手上之前就被植入了;Ngrave 的问题不在钱包,在推送通知供应商被劫持,随后是钓鱼;Polymarket 的问题不在自己的系统,在一家英国网站性能监测商的脚本;Bloom Trading 的问题在一个第三方模块的远程代码执行漏洞;10 月 31 日,至少 12 到 15 个 DeFi 网站的域名在同一批 DNS 劫持里被换成仿冒站。
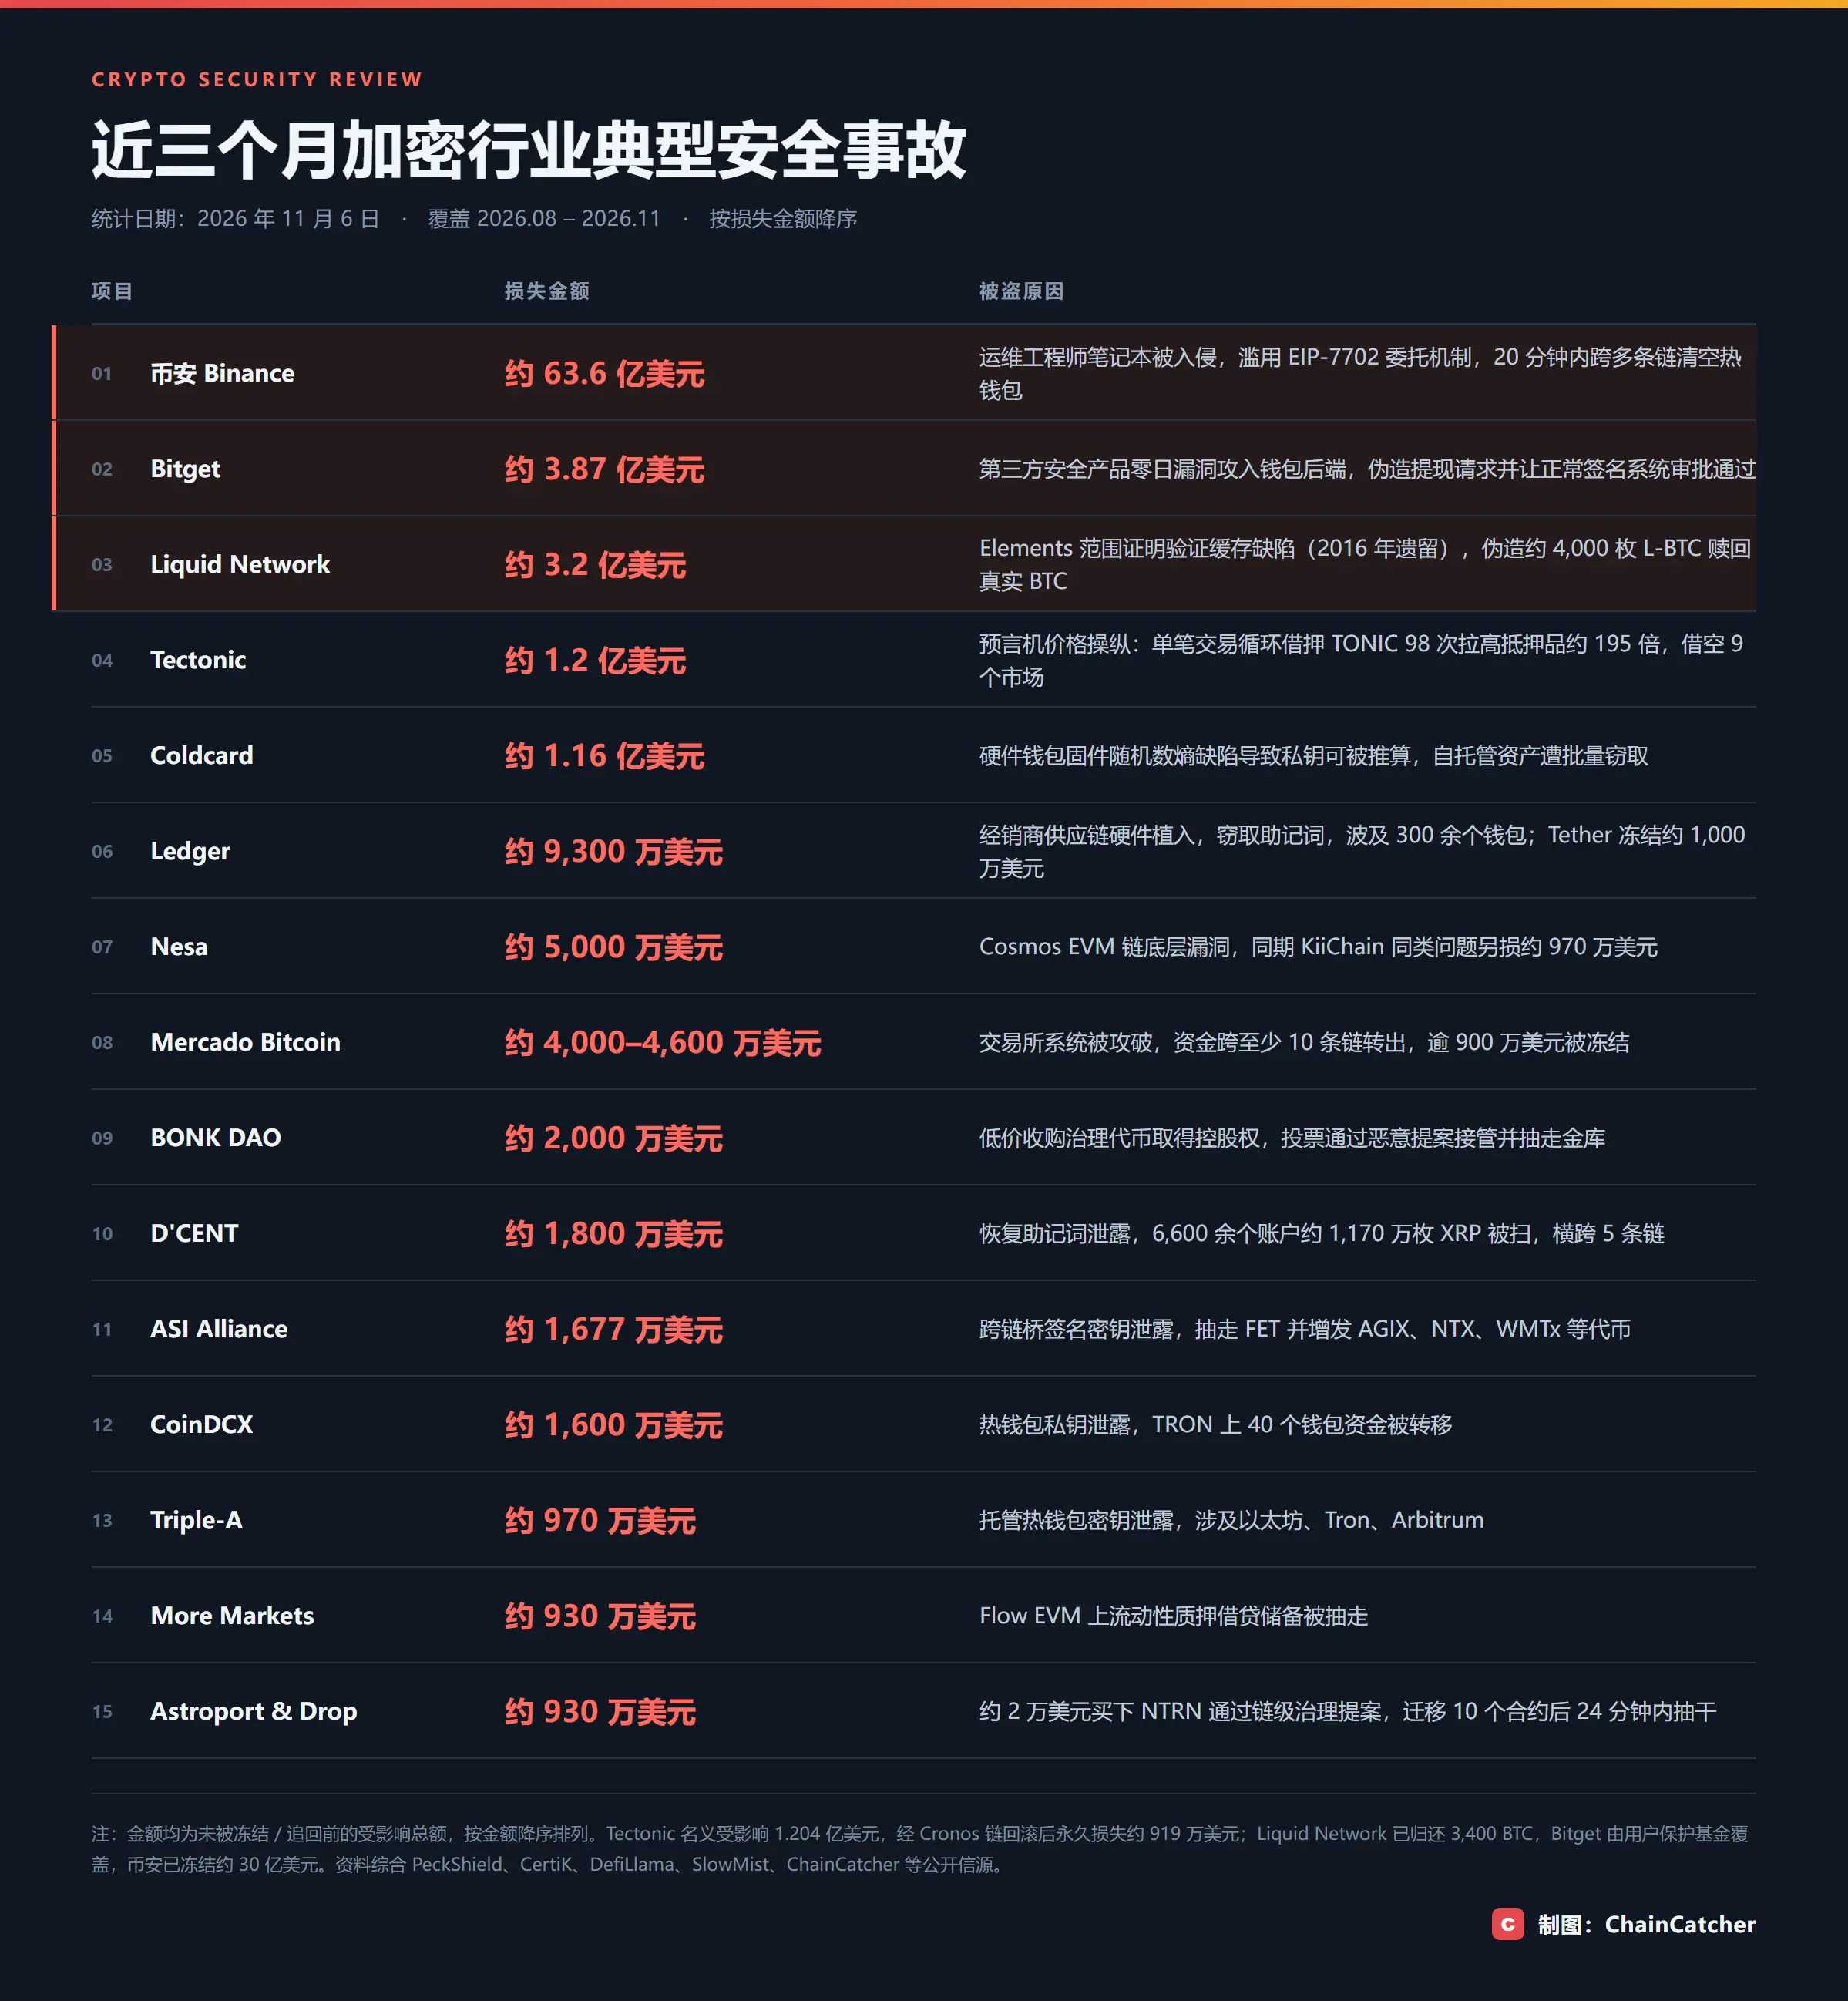
治理也不例外。X100 被闪电贷配合治理夺权拿走 485 万美元;Hifi Finance 被一个由 Tornado Cash 资助的地址提交恶意提案,损失约 100 万美元;Yapeswap 的治理攻击更简单——法定人数设置为零。
数据揭示了攻击形态的迁移方向:TRM Labs 全球政策主管 Ari Redbord 指出,针对基础设施与密钥的攻击仅占全部事件的15%,却造成了76%的损失。
但比"钱从哪儿丢"更麻烦的,是丢完之后。对大部分项目而言,一旦遭到攻击,用户与市场的信任就难以挽回地丧失,即便老牌知名项目也不例外。
去年 11 月,Balancer 因 v2 可组合稳定池的舍入误差,在不到半小时里损失 1.28 亿美元,涉及六条链。今年 8 月,这个曾经管理 70 亿美元的老牌协议宣布逐步关停。团队在公开信里承认,漏洞过去快一年,他们仍低估了它对后续采用率的影响:此后每一次合作沟通,都要从解释那次漏洞开始,结果是决策周期更长、合作规模更小。
一次漏洞的账,从来不止被盗的那一笔。问题随之而来:既然代价这么清楚,为什么防线没有跟着一起变厚?
如此严峻的形势,不得不令人深思:随着技术进步,加密行业理应越来越安全,为什么反而越来越不安全?
AI 是其中最值得注意的因素。在过去的一年,AI 的发展堪称突飞猛进,各类模型百花齐放,在无数加密公司将 AI 融入日常工作流程的同事,黑客群体对 AI 利用则更加得心应手。
微软在 10 月 29 日的评估里说,其追踪的 8 个朝鲜黑客组织中,已有 3 个把 AI 融入日常行动,另有 4 个正在迅速扩大使用范围。它们用生成式模型批量伪造招聘公司、定制面试话术,甚至直接辅助漏洞挖掘。
慢雾创始人余弦提到一个案例:Moonwell 被盗 178 万美元,出问题的代码带有"Co-Authored-By: Claude Opus 4.6"的标记——由 AI 生成、被直接合并进了生产环境。
安全研究员 Stacy Muur 直言不讳地说:「加密安全已经彻底完蛋了」,「我们正在进入一场相当严重的网络安全军备竞赛」;Bankless 联合创始人 Ryan Sean Adams 警告 AI 正赋予黑客「黑暗的超能力」,「留给我们的时间已经不多了」。CZ 也表示:「AI 行业目前尚未做到让防御能力先于攻击能力推出」,行业只能「用 AI 对抗 AI」。
更前沿的风险是 Agent。顾荣辉的判断是:"拥有钱包访问权限的 AI Agent,本质上是一种全新的高权限密钥持有者。不同的是,它的决策过程可能被外部输入操纵,而这些异常人类也许能察觉,没有充分安全约束的 Agent 未必能识别。"CertiK 记录过一个雏形:6 月,知名套利机器人 JaredFromSubway 被攻击者部署的伪造套利池诱导,自动批准了恶意合约,损失约 750 万美元。
但把一切归因于 AI,会漏掉另一半答案。行业安全投入的结构性不足也是核心因素之一。加密项目普遍重营销、轻安全,审计报告往往在上链升级后迅速失效,"看审计、查 TVL、比 APY"的懒人筛选逻辑已彻底破产。
Dragonfly 合伙人 Haseeb Qureshi 的观察提供了另一个视角:2026 年 DeFi 被盗金额年化约 18.9 亿美元,低于 2025 年,攻击数量增加但单次规模下降更快——攻击者更多转向小型协议和废弃项目,因为大型协议已完成更多加固。这恰恰说明,不是威胁变小了,而是防御资源高度不均:头部机构有资本筑起防线,长尾项目则在裸奔。
防御资源的不均还只是其中一侧,另一侧的对手根本不按创业公司的成本结构做事,也就是以国家机器形式运作的朝鲜黑客。
据 Chainalysis 统计,朝鲜关联黑客 2025 年盗取约 20.2 亿美元,历年累计约 67.5 亿美元。这不是散兵游勇,而是有国家预算、有耐心、以月为单位布局的行动体系——UN 专家小组的报告明确将加密盗窃与朝鲜弹道导弹及核武器研发资金挂钩。当攻击者是国家行为体,而防守方是创业公司,这场战争的性质已经改变。
此外,新标准也在制造新攻击面。币安案中,攻击者正是利用 EIP-7702 账户抽象授权机制,让热钱包将执行逻辑委托给恶意合约——创新每向前一步,攻击面就扩大一圈。
防线要补的地方越来越多,而能补的窗口,往往只在出事之后。
币安 11 月 3 日的初步调查报告自揭家丑,详细披露黑客展开社会工程攻击的具体方式 。报告还披露,2026 年以来币安安全团队已检测并阻止 57 起疑似与朝鲜有关的网络威胁,手法从虚假招聘、伪装成热门开发工具的恶意软件,到被篡改的软件包与虚假视频会议应用。
行业讨论很快从"谁干的"转向了另一个问题:当一名员工受骗、一台电脑失守之后,还有哪些防线能阻止损失扩大。同样的追问也适用于这个月的其他案子——Ledger 的经销商、Polymarket 的第三方脚本、10 月 31 日那批 DNS 劫持,入口都不在自己的系统里。
CoinEx 创始人杨海坡把它归为三项本可避免的失误:开发与运维环境未充分隔离、生产操作缺第二重验证、签名参与方未做独立核验。他最尖锐的一句是,若各方只是信任上游请求,"即使采用多方签名架构,也可能表现得与单签没有区别"—— 这些措施并不需要复杂技术,缺少的是纪律。 AltLayer 创始人 YQ 的判断相近:这类攻击已超出智能合约审计的覆盖范围,防御者必须理解员工终端、内部工具与生产集群之间的完整工作流。
但把事故简化成"几个低级错误"同样危险。慢雾创始人余弦提醒,真正遭遇攻击后才看得见情报收集、恶意代码免杀、信任链利用、横向投毒与风控绕过如何组合,这是一个 APT 过程;"看起来粗糙的手段,在合适的目标和工作场景中,仍可能造成严重后果"。BitsLab 联合创始人 Luis 更直接:锁屏挡不住已植入设备的后台恶意软件,攻防成本本就悬殊,AI 还会继续放大这种不对称。
两派在结论上其实一致:安全不再是上线前那份审计报告能交付的东西。顾荣辉说,行业面对的已不是"如何防止单个漏洞被利用",而是覆盖资产全生命周期的防护体系,即使某个环节被入侵,也要把损失控制在局部。于佳宁指出,以部署前审计为主的管理模式已难以适应,持续评估、实时监测与应急处置需要纳入常态化治理。
再往外一层,是这轮事故里唯一称得上好消息的部分。FBI 10 月 31 日将攻击归因于朝鲜的 TraderTraitor 行动,联合特勤局与国税局刑事调查部公布数百个涉案地址,呼吁 THORChain 节点运营商、即时兑换平台、DeFi 协议与区块链分析公司拦截相关交易;Tether、Circle 等发行方合计冻结约 30 亿美元。一家交易所出事,整个行业的清算与发行环节在几十小时内被调动起来。
但协作改变的是损失之后的分配,不是损失发生的概率。CertiK 统计,上半年全行业被冻结或返还的资金是 1.15 亿美元,占 13.16 亿损失的 8.8%;币安这次追回比例高得惊人,是因为被盗的主要是稳定币,而没有发行方的比特币与以太坊,攻击者手里还握着约 24 亿美元。
从智能合约漏洞到员工设备失陷,从第三方服务商被入侵到 AI 辅助渗透,从治理攻击到朝鲜黑客组织的长期布局,加密行业正在经历一场攻击模式的深刻变化。
AI 让攻击准备成本进一步下降,专业化攻击组织让攻击规模和持续性不断提高,而项目方长期存在的安全投入不足,又为这些攻击创造了更多机会。
某个项目的提现可能被及时暂停,某笔异常交易可能被稳定币发行方冻结,某次攻击也可能只造成用户数据泄露和内部系统权限失陷。但这些事件都意味着,几乎所有加密项目已经失去了对安全边界的控制。
区块链能够保证交易记录不可篡改,却无法保证发起交易的人没有被骗,也无法保证签署交易的密钥没有被盗。当攻击者开始绕过代码、直接攻击人和组织时,加密行业需要重新理解什么才是真正的安全。
如果说过去十年,加密行业最重要的创新是建立了一套不需要信任第三方的价值转移体系,那么未来十年,行业必须回答另一个问题:如何在一个充满不可信参与者的环境中,真正保护用户的资产和信任?