

原创 | Odaily 星球日报(@OdailyChina)
作者|jk
读前须知:先弄清五件事
本报告不预设读者了解密码学或量子物理的知识;如果你只关心结论,可以直接跳到 “核心发现” ;在进入正文之前,我们将先用日常的类比把五个关键概念讲清楚
一、加密货币里的“钥匙”是怎么回事
你的比特币或以太币并不是存在某个文件里,而是登记在区块链上的某个地址名下。要花掉这笔钱,你必须出示一个“数字签名”,向全网证明你就是这个地址的主人。生成签名要用到私钥,私钥只有你自己知道;验证签名则用公钥,公钥是公开的,任何人都能拿来核对。
可以把它想成银行留存的签名样本:银行手里有你的签名样本(公钥),谁来取钱,银行拿样本核对笔迹(验证签名),但任何人看着样本都无法模仿出一模一样的亲笔签名(推出私钥)。这套机制今天之所以可靠,是因为从公钥倒推出私钥,在数学上被认为难到无法完成。量子计算机的威胁,正是在于它可能让这件“不可能的事”变得可行。
二、量子计算机改变了什么
普通计算机破解密码,像一个人拿着一大串钥匙一把一把地试,试得再快也要天文数字级的时间。量子计算机并不是试得更快,而是换了一种解题方式:对于某一类特定的数学问题,1994 年提出的 Shor 算法可以把耗时从“宇宙年龄量级”压缩到“几分钟到几小时”。
需要强调的是,量子计算机并非万能。对绝大多数日常计算任务,它没有优势。但不幸的是,它擅长的那一类问题,恰好正是今天互联网和区块链所依赖的公钥密码(包括 RSA 和椭圆曲线)所建立的基础。与此相对,哈希函数(可以理解为一台把任何输入搅成固定长度指纹的单向绞肉机)只会被量子算法小幅加速,因此依靠哈希构建的安全机制相对稳固。这也解释了为什么多数后量子方案都在向“基于哈希”的方向靠拢。
三、为什么说“不必恐慌,但不能不管”
眼下的量子计算机还远远不能威胁比特币。 破解一把比特币密钥所需的是大约 50 万个物理量子比特,而目前最先进的公开芯片只有一百来个 ,差距是几千倍。所以今天不会有人用量子计算机偷走你的币。
但是时间表上有两个让人不安的因素。 第一,迁移本身极其耗时:把整条区块链换成新的签名体系,需要写代码、审计、测试、协调全网升级,再让数以亿计的用户把资产搬过去,业内普遍认为需要五到十年。第二,估算数字在迅速下降:一年前还要数百万个量子比特(可以简单理解为量子计算机需要破解区块链所需的算力),今年已经降到不足 50 万。 这就像修建一座大桥需要十年,而洪水何时到来无法预测,合理的做法是现在就动工,而不是等水涨起来。
四、为什么有些币更危险
一个地址里的币是否危险,取决于公钥有没有已经被公开。可以把它想成一个封好的信封:很多地址存放的不是公钥本身,而是公钥的哈希指纹,等于把公钥封在信封里,只有当你花这笔钱的时候才会拆开信封。只要信封没拆,量子计算机就无从下手。
问题在于,有一部分地址的信封早已拆开了。 比特币早期(包括中本聪时代)的一类地址直接把公钥写在链上,没有信封;还有大量用户重复使用同一个地址, 第一次花钱时信封被拆开,之后剩余的币仍留在同一个地址里,公钥就一直公开着。这些就是报告中反复提到的“暴露”资产,约占比特币总量的三分之一。另外,即使是封着的信封,在你发起转账、交易尚未被确认的短暂窗口里,公钥也会被广播出来,这是一类转瞬即逝但并非不可能的攻击机会。
五、所谓“后量子”,到底在解决什么
解决思路并不复杂:换一把量子计算机也撬不开的新锁。学界已经提出几类候选,如基于哈希的签名、基于格的签名,并且由美国 NIST 在 2024 年完成了标准化。真正困难的是接下来的三件事:新锁更大更重,签名体积是现在的 10 到 40 倍,直接拖慢交易速度并推高成本;换锁需要全网同意,而去中心化网络恰恰最难统一意见;以及那些主人已经失联、永远不会来换锁的币,究竟是冻结、销毁还是原样放着,没有任何方案能让所有人都满意。
常见的几个误解
误解之一是“量子计算机一旦出现,所有加密货币都会归零”。事实上, 被威胁的是签名这一环节 ,网络可以通过升级签名方案来应对,各条链的进展不同,风险并不均等。
误解之二是“量子计算机会让挖矿变得毫无意义”。挖矿依赖哈希计算,量子算法只带来有限的加速,不会推翻工作量证明。
误解之三是“这是科幻,与我无关”。目前量子计算机确实不能破解比特币,但监管部门、托管机构和 ETF 发行人已经把它列入正式的风险清单,迁移的时间窗口也已被写入各国的政策。
核心发现
加密行业对于量子攻击的准备程度较一年前明显提高,但能够在主网上实际使用的后量子保护仍然非常少,整体而言尚未做好准备。
区块链依靠私钥签名来证明资产归属, 签名的安全性建立在椭圆曲线离散对数这一数学难题之上 。经典计算机无法在可行时间内求解该问题,而一台规模足够大、具备纠错能力的量子计算机,借助 Shor 算法, 理论上可以由公开的公钥反推出私钥,进而转移他人的资产。 后量子密码,指的就是即便面对量子计算机仍被认为安全的签名与加密方案。
“椭圆曲线离散对数”听上去很抽象,可以用一个生活化的比喻来理解。设想在一张形状特殊的网格上有一个公开的起点,按照固定规则从起点出发连续“跳跃”若干次,最后落在某个位置。你的私钥就是跳跃的次数,一个极其巨大的随机数;你的公钥就是最终落点的位置,会被公开。已知跳跃次数,计算落点很容易,几百步运算就能完成;反过来,只看到落点,想知道当初跳了多少次,除了把所有可能的次数一个个试过去,目前没有更好的办法。比特币和以太坊使用的曲线,可能的次数多达约 2 的 256 次方,是一个天文数字,即使动用全球所有的计算机,也无法在人类甚至宇宙的寿命内试完。这正是私钥无法被他人由公钥推出的原因。
量子计算机之所以构成威胁,是因为它不必一个个去试。Shor 算法利用量子叠加的特性,同时考察大量可能的次数,并从中提取出跳跃过程隐含的规律,把原本需要天文数字步骤的搜索,压缩成规模可控的计算量。换句话说,经典计算机是在大海里逐滴捞针,而量子计算机找到的是针所在的规律。
具体到一次真实的攻击,过程大致分为三步:第一步,攻击者从区块链上读取某个地址已经公开的公钥;第二步,用足够大的量子计算机算出对应的私钥;第三步,用这把私钥伪造出一份合法签名,把该地址里的币转到自己名下。网络无法区分这份签名是真是假,因为它在数学上与主人亲手签出的完全一样。这也是为什么后文反复强调“公钥是否已经公开”:公钥没有公开,攻击的第一步就无从开始。
威胁何时来临?
过去一年间,学界对攻破加密货币所需量子资源的估算大幅下降。Google Quantum AI 在 2026 年 3 月发布的白皮书(合著者包括斯坦福大学的 Dan Boneh 和以太坊基金会的 Justin Drake)给出了针对 secp256k1 曲线的两套攻击电路,分别需要不超过 1,200 和 1,450 个逻辑量子比特。逻辑量子比特指经过纠错、可以可靠计算的量子比特,折算为实际硬件,在错误率约为千分之一的超导路线上, 所需物理量子比特不足 50 万个,完整运行约需 18 至 23 分钟。由于约一半的计算可以提前完成,一旦某个公钥在交易广播时被披露,攻击者只需约 9 分钟即可推出私钥。 CoinDesk 在报道中提到,这意味着攻击者有大约 41%的概率在原交易被确认之前改走资金。福布斯认为,这一结果较此前动辄数百万物理量子比特的估算缩减了约 20 倍。
量子比特可以简单理解为量子计算机需要破解区块链所需的算力,相应来说,Q-day 就是指足够强大的量子计算机出现的那一天。
Craig Gidney 在 2025 年 5 月的预印本中指出,破解 RSA-2048 所需的含噪量子比特已降至不足 100 万个,而他与 Ekerå 在 2019 年的估算为 2,000 万个。加州理工学院、Oratomic 和加州大学伯克利分校在白皮书发布当日提交的另一份预印本则声称,使用中性原子路线,1 万至 2.6 万个量子比特便可能足够,但这一结论来自模拟,尚无硬件验证。此外, Google 并未公开攻击电路本身 ,只用零知识证明来说明电路有效,这是该领域首次采用的“负责任披露”方式。
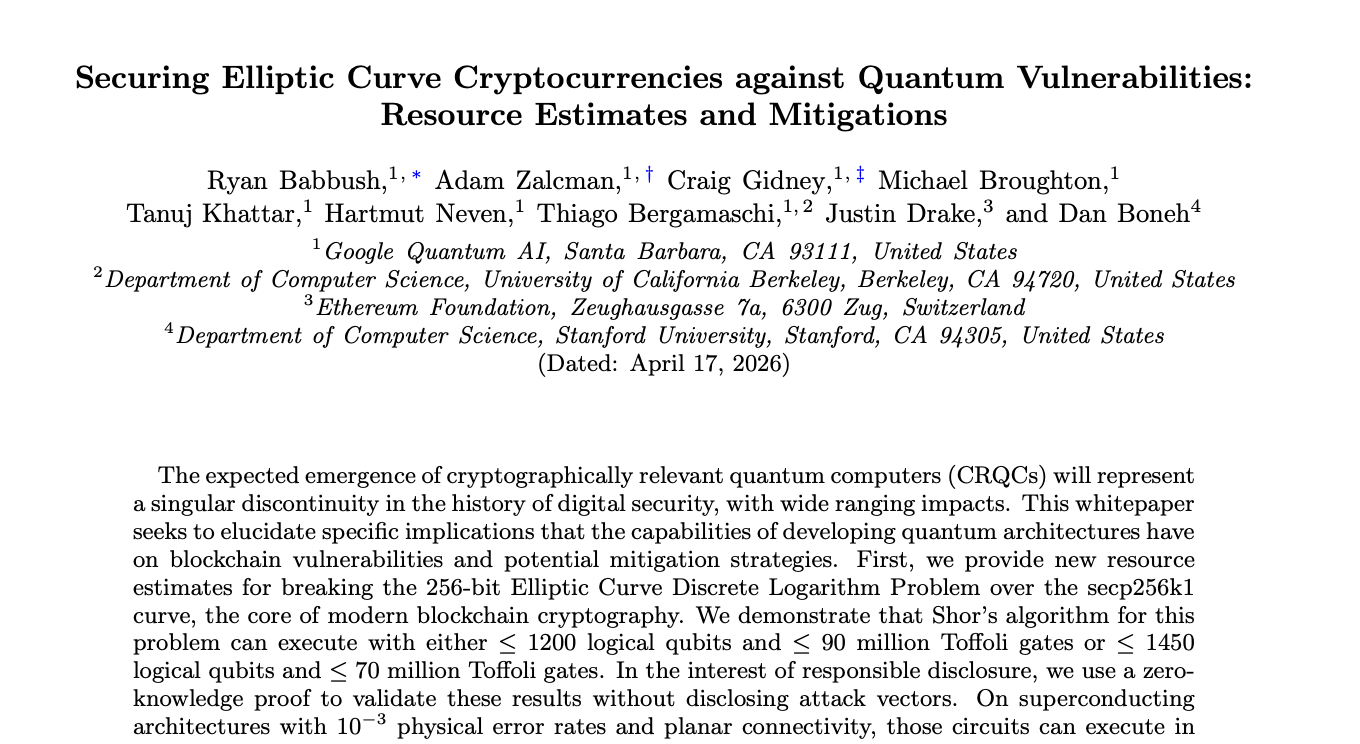
Google 论文截图,来源:arxiv
然而,不必恐慌的原因是,硬件现状与上述估算之间仍有很大差距。 Google 的 Willow 芯片只有 105 个量子比特 ,公开演示中成功破解的最大椭圆曲线密钥只有 15 位,而比特币使用的是 256 位密钥。Project Eleven 为此颁发的 Q-Day 奖也存在争议,比特币开发者认为该次输出与随机猜测没有显著区别。
关于何时会出现具备实际破解能力的机器, 专家判断大体集中在 2030 年代初至中期 ,并且 2030 年之前也有风险。Coinbase 顾问委员会表示,无法确信到 NIST 设定的 2035 年迁移期限时仍不会出现此类机器。Charles Hoskinson 认为 2033 年前出现商用级量子计算机的概率超过一半,Nic Carter 则估计比特币到 2035 年易受攻击的概率为 70%至 80%。 Google 已将自身的后量子迁移时间表设定在 2029 年。
风险的性质与暴露规模
对于公开账本,主要风险是签名伪造,即攻击者在公钥已暴露的前提下推出私钥并盗取资产,而不是业界常说的“先收集、后解密”。公钥已经出现在链上的地址,其资产在大型量子计算机出现之日便处于“静态暴露”状态;仅以哈希值作为地址、且从未花费过的资产,则只在交易广播到被确认的短暂窗口内暴露。“先收集、后解密”的威胁主要落在隐私币上,因为今天记录下来的交易,未来可能被回溯性地去匿名化。哈希函数本身并非薄弱环节:SHA-256 和 Keccak 在量子算法面前仅损失平方根级别的安全强度,工作量证明挖矿和基于哈希的承诺总体上仍然安全,这也是多数后量子方案倾向于基于哈希的原因。
暴露的资产规模相当可观。Coinbase 顾问委员会估计, 约 690 万枚 BTC(约占总供应量的 32%)的公钥已暴露在链上,其中约 170 万枚位于约 2 万个早期的 P2PK 地址,约 500 万枚源于地址重复使用,包括部分大型交易所的冷钱包。 BIP-361 的作者给出的比例略高,称截至 2026 年 3 月 1 日超过 34%。相比之下,Ripple 称只有 0.03%的 XRP 存放于公钥已暴露的休眠账户。各方数字的差异主要源于对 P2PK、地址重用和 Taproot 输出的统计口径不同。
各条链的进展与分化
就实际进展而言,各条链已明显分化。QRL 自 2018 年起即以原生后量子签名运行,Algorand 于 2026 年 8 月上线原生 Falcon 账户,NEAR 于 2026 年 7 月上线 ML-DSA 账户,Starknet 的 Falcon 账户已在主网运行但尚未审计,Tezos 的相关代码已随升级进入主网,但默认关闭。以太坊(约 2029 年)、XRPL(2028 年)、Sui(2027 年第一季度)、Stellar 和 Hedera(2027 年前后)已有带日期的路线图,Solana 选定了 Falcon 但未设时间表,Cosmos SDK 已发布支持,但需由各链自行启用。比特币的两项相关提案仍处于草案阶段,缺乏激活路径;Cardano 仍在研究阶段;Monero、Avalanche 和 BNB Chain 则没有正式计划。
账户抽象是其中最重要的结构性差异。账户可以自行更换签名方案、无需整条链统一分叉的网络(Starknet、Algorand、NEAR、Sui、Aptos,以及 EIP-8141 落地后的以太坊),可以让用户逐个迁移;比特币的账户模型不具备这种灵活性, 迁移只能依靠新的地址类型和多年的自愿转移。
难点在于治理:怎么确保所有人行动一致?
密码学方案本身已有标准可循,真正悬而未决的是治理与工程问题。
首先是 如何协调软分叉或硬分叉,使整个网络同步升级。其次是对始终没有迁移的资产如何处置,包括约 170 万枚中本聪时代的 BTC,究竟是冻结、撤销还是维持原状,目前只有少数链作出了明确表态。 第三是新签名比现有的 64 字节签名大 10 至 40 倍,将直接拖累交易吞吐并推高成本。Ripple 指出,Dilithium 签名约为现有签名的 40 倍;Coinbase 顾问委员会警告,切换后区块大小最多可能膨胀 38 倍;Hoskinson 则提醒,Cardano 过早切换可能使网络速度下降约 10 倍。
标准与监管
传统金融与政府部门已经给出明确的迁移时间表,加密行业各条链正是在这一背景下被推动着行动。其中最关键的是美国 NIST 的后量子标准,它既划定了区块链可以选用的签名方案,也规定了旧算法退场的期限。
业内的黄金标准:NIST 标准
NIST 是美国国家标准与技术研究院,隶属美国商务部,负责制定技术标准。它在密码学领域的标准(如 AES、SHA 哈希)被全球广泛采用。2024 年 8 月,它发布了首批后量子密码标准,所以多数区块链的后量子方案都以它为准。
NIST 于 2024 年 8 月 13 日正式发布了三项后量子标准 ,第四项仍在制定之中。FIPS 203(ML-KEM)是一种密钥封装机制,用于加密通信,并非签名方案。FIPS 204(ML-DSA,前身为 Dilithium)是基于格的签名,签名体积约为 2.4 至 4.6 KB,是目前最常见的默认选择。FIPS 205(SLH-DSA,前身为 SPHINCS+)是基于哈希的签名,安全假设最为保守,但签名体积达到约 7.8 至 50 KB。尚未定稿的 FIPS 206(FN-DSA,前身为 Falcon)同样基于格,Falcon-512 的签名仅约 0.7 KB,是三者中最紧凑的,Hedera 在 2026 年 4 月的分析中预计其将在 2027 年初前后完成。作为参照,比特币的 Schnorr 签名和 Solana 的 Ed25519 签名都只有 64 字节。
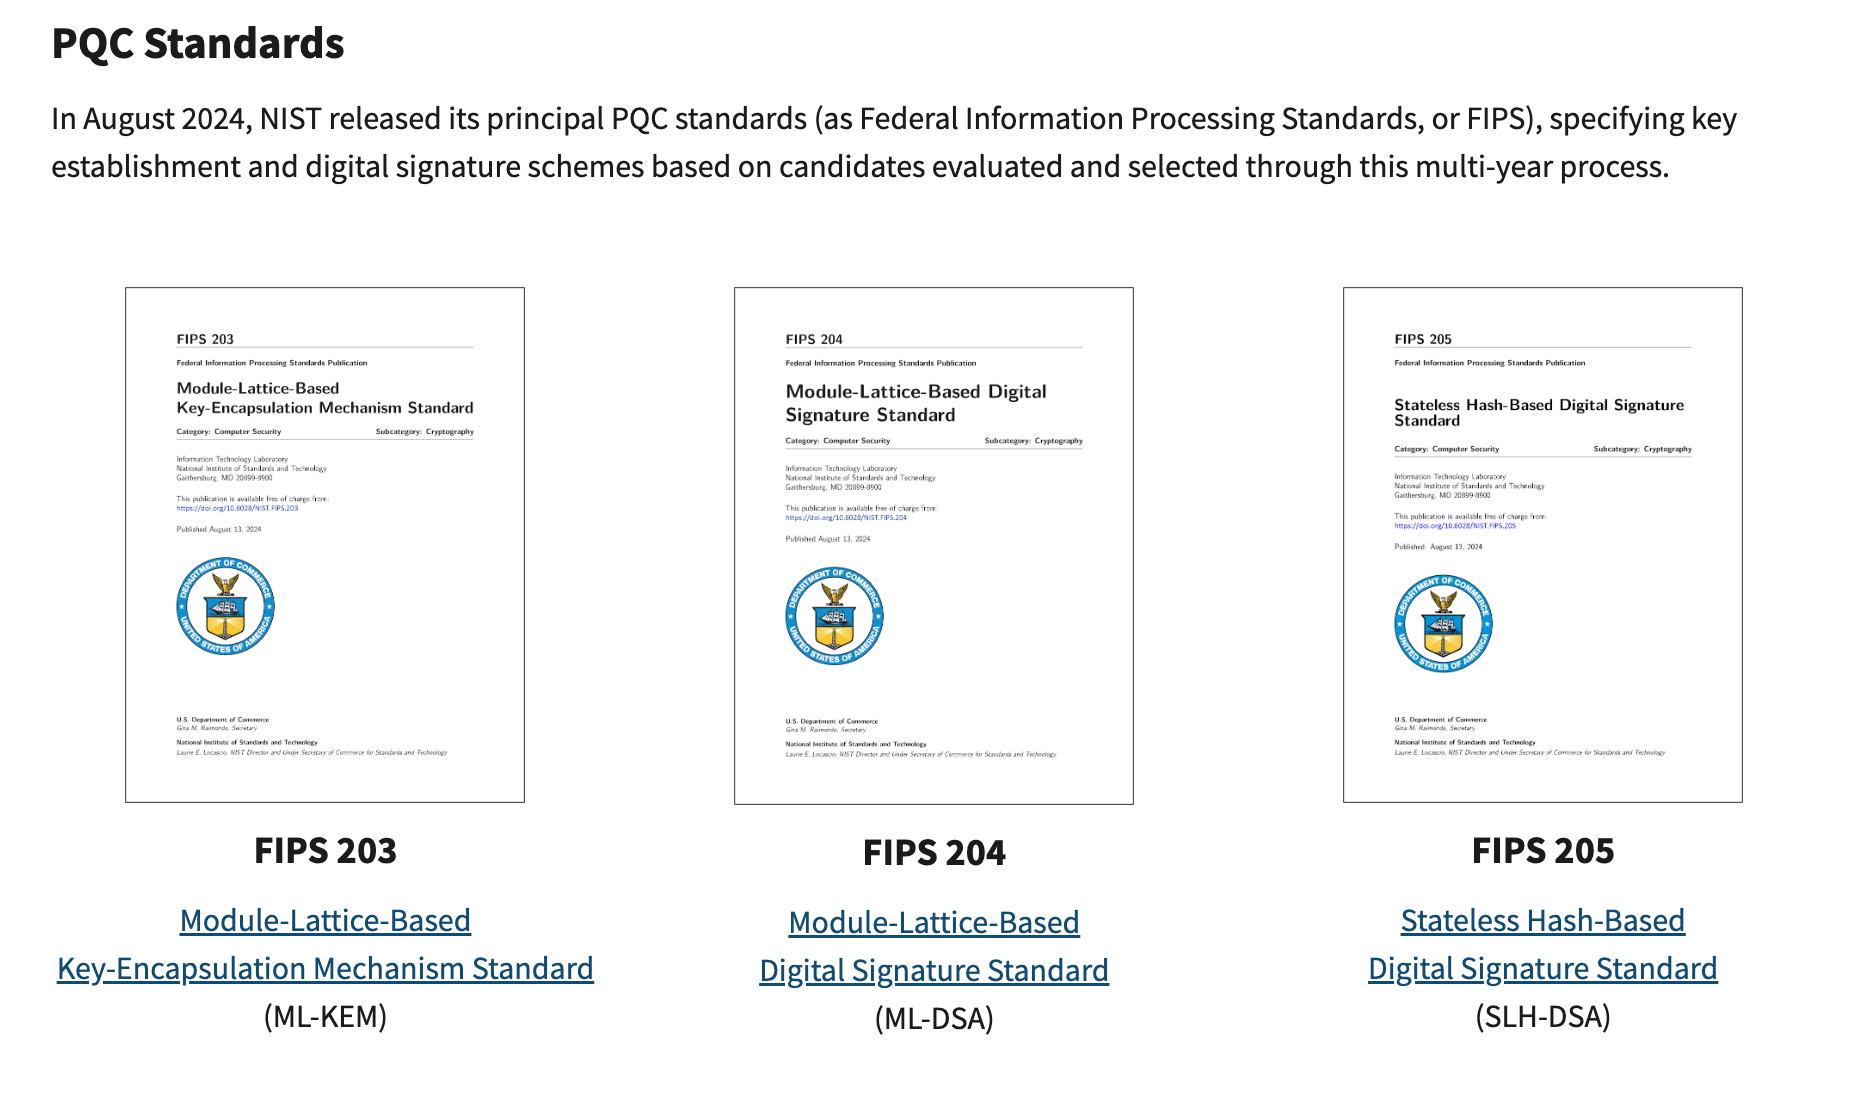
NIST 发布的标准,来源:NIST 官网
NIST 的过渡指南规定, 易受量子攻击的公钥算法将在 2030 年弃用,并在 2035 年禁用。业内常说的“2035 年”期限即出自于此。
机构披露
机构层面已经开始把量子风险写入正式文件。贝莱德在 2025 年 5 月 9 日扩充了 iShares 比特币信托(IBIT)招股说明书中的量子风险因素,其以太坊产品也有类似措辞,警告量子计算可能使比特币的密码学失效。VanEck 在 2026 年的 BNB ETF 招股说明书中,同样对 BNB Smart Chain 作出了类似警示。这类披露属于标准的风险提示,并非对未来的预测,但它们说明量子准备度已成为托管机构和 ETF 发行人尽职调查的一部分。
各家准备
Coinbase:用独立顾问委员会给全行业“定调”
Coinbase 是 2026 年将量子议题推入主流讨论的最重要的机构之一。其做法是邀请外部专家组成独立委员会,公开发布分析,并要求各条链尽早表态。
Coinbase 独立量子计算与区块链顾问委员会 成立于 2026 年 1 月,首份论文于 2026 年 4 月 21 日发布,篇幅约 50 页。成员包括 Scott Aaronson、Dan Boneh、Justin Drake、Sreeram Kannan、Yehuda Lindell 和 Dahlia Malkhi。其中 Boneh 与 Drake 同时也是前述 Google 白皮书的合著者,因此两份文件的判断相互呼应。
论文的基本判断是,容错量子计算机最终会被造出,委员会对此表示高度确信,但同时强调目前并不存在这样的机器。至于 2035 年之前是否会出现,委员会认为无法保证不会,因此主张现在就应着手准备,而不是等到紧迫信号出现之后。在暴露规模上,论文估计约 690 万枚 BTC 的公钥已经暴露;6 月发布的后续报告把这一数字做了拆分,约 170 万枚位于约 2 万个旧式 P2PK 地址,约 500 万枚源于地址重复使用,主要属于活跃用户,其中包括大型交易所的冷钱包。论文还警告,切换至后量子签名可能使区块大小膨胀最多 38 倍。与 Google 白皮书不同的是,委员会对交易确认前的抢先攻击相对不那么担心,而 Google 给出的 9 分钟攻击窗口则使这一类攻击成为现实的关注点。
对各条链的核心建议是尽早作出决定并公开宣布: 对于始终没有迁移至后量子签名的资产,究竟是冻结、撤销还是维持原状。委员会本身不替比特币等网络选边,但认为迟迟不表态本身就是风险。
这份文件的意义在于,Coinbase 作为上市公司和最大的托管机构之一,借此既履行了产品责任,也向行业提供了可供引用的第三方分析,使量子准备成为交易所、托管机构和 ETF 发行人必须回答的问题。需要指出的是,该委员会由 Coinbase 出资设立,其意见分量很重,但读者不宜把它视为完全中立的裁决。
Project Eleven:业内量子安全的龙头
Project Eleven 是目前这一领域最活跃的安全厂商 ,既做研究和原型,也承担着把话题推向公众视野的角色。它的收入和影响力在很大程度上依赖于量子威胁会成为现实这一判断。
2026 年 1 月, 该公司完成了 2,000 万美元的 A 轮融资 。它设立的 Q-Day 奖奖金为 1 枚 BTC,授予第一个用量子计算机破解椭圆曲线密钥的人。2026 年 4 月 24 日,奖金颁给了 Giancarlo Lelli,他在 IBM 的云量子硬件上破解了一个 15 位的椭圆曲线密钥。这一结果有两点需要看清:一是真实的比特币密钥长达 256 位,15 位的演示距离真正的威胁仍然很远;二是比特币开发者认为该次输出与随机猜测没有明显区别,相关公告下也被加上了社区注释。
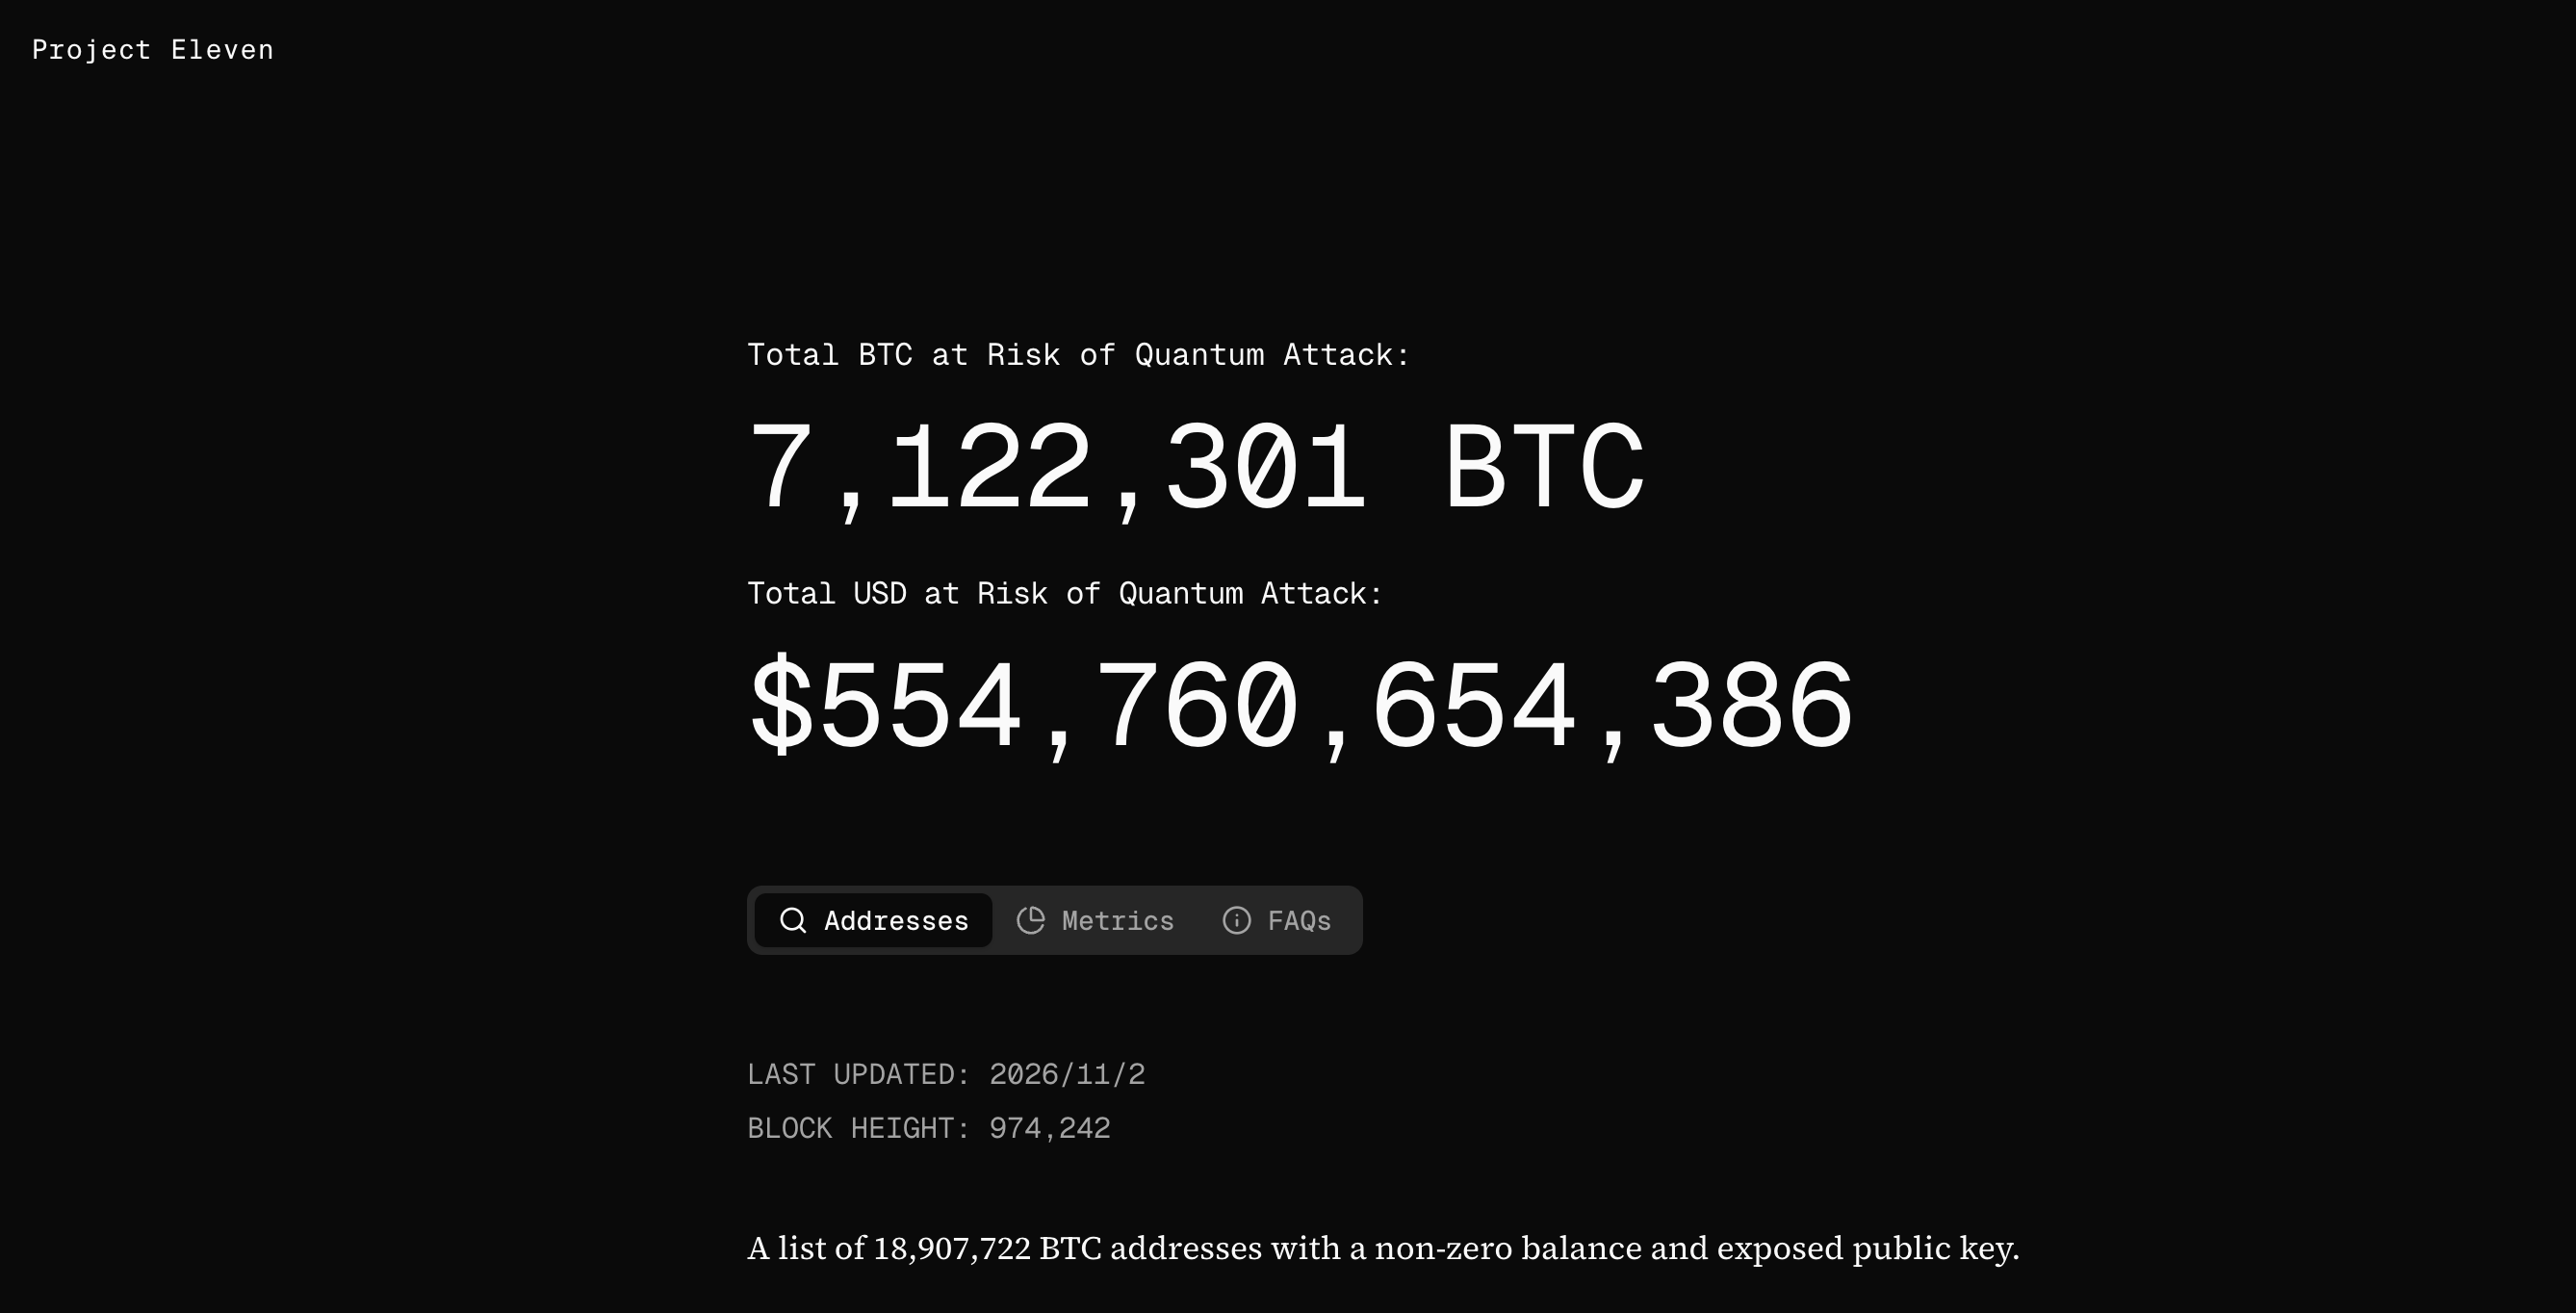
Project Eleven 预估的有风险的 BTC,来源:Project Eleven
Project Eleven 还与 Ripple 和 Solana 合作开展威胁评估和原型开发 ,例如 Ripple 的 Denis Angell 便与其一起,在 XRPL 的 AlphaNet 测试网上完成了 ML-DSA 的原型。同时,公司提供了约 710 万枚 BTC 公钥已暴露的估算。
综合来看,Project Eleven 提供了可公开讨论的里程碑和可供各基金会测试的原型代码;同时,于商业利益方向,公司也倾向于强调紧迫性。
各条公链的准备与核心团队
各条链的准备程度差距很大。以太坊的项目组织得最为完整,比特币争论最多、落地最少,Solana 已选定算法却没有时间表。下文先看市值最大的三条链,再讨论有相关量子准备的其他网络。
比特币:有提案,但没有激活路径
比特币没有基金会,任何改动都需要通过开发者提案(BIP)并获得矿工与节点社区的共识。目前与量子相关的主要提案有两项,另有一个应急方案。
BIP-360(Pay-to-Merkle-Root,简称 P2MR)由 Hunter Beast(MARA)、Ethan Heilman 和 Isabel Foxen Duke 撰写,于 2026 年 2 月 11 日作为草案合并进官方提案库。它新增一种类似 Taproot 的输出类型,但去掉了以密钥直接花费的路径,使币在静置期间不会暴露公钥,地址以 bc1z 开头。该提案有意不引入任何后量子签名方案,这部分留待后续的软分叉处理,Heilman 已在邮件列表上发起了关于算法敏捷性的讨论。BIP-360 同样无法防御交易确认前的抢先攻击。
BIP-361(后量子迁移与旧签名日落)由 Jameson Lopp 等六人撰写,于 2026 年 4 月 14 日发布, 主张分阶段淘汰旧签名。 激活约 3 年后,禁止向易受攻击的地址类型发送新资金;约 5 年后,旧的 ECDSA 和 Schnorr 花费将失效, 相应资产被冻结 ;之后可能提供基于零知识证明的找回路径。批评者称该方案专制,Lopp 本人也表示并不希望真的用上,并称它目前并不处于可被采纳的位置。
用大白话来说,就是 BIP-360 只新增了一种把公钥藏起来的地址类型,它不能保护已经暴露公钥的旧地址:那些币仍然靠原来的 ECDSA/Schnorr 签名,量子计算机出现后照样可以被伪造签名转走。能做的只有在 Q-Day 之前,持有者自己把币转进新的 P2MR 地址,之后公钥才不再暴露。主人已经失联、无法转移的币(如中本聪时代的 P2PK),BIP-360 帮不上忙,这也是 BIP-361 提出冻结的原因。
此外,StarkWare 的 Avihu Levy 设计了 Quantum-Safe Bitcoin(QSB),首笔交易已于 2026 年 8 月 26 日通过 MARA Slipstream 上链。它借助签名研磨为交易加上基于哈希的锁,无需软分叉,但每笔交易成本高达数百美元,需要直接提交给矿工,对已经暴露的密钥也无能为力,只能视为应急方案。
即使 BIP-360 明天就获得激活,每位持有者仍需自行把资产转入新地址,这将占用多年的区块空间,而且对中本聪时代的资产没有任何作用。也就是说,如果在未来 5 年内,比特币还没有一个达成共识的主要方案的话,会有此前所有中本聪时代的地址被攻击的风险。到时候, 可能需要硬分叉级别的共识分裂才能够解决。
以太坊:大型链中组织得最完整,目标约 2029 年
以太坊基金会已将后量子安全列为头等大事,设有专门团队、专门网站和每周一次的互操作测试。2026 年 1 月,基金会成立了由 Thomas Coratger 领导的后量子团队,并设立了两项各 100 万美元的密码学奖;pq.ethereum.org 于 2026 年 3 月 25 日上线;十余个客户端团队每周运行后量子互操作开发测试网。
按照 ethereum.org 的梳理,需要升级的有四个部分: BLS 共识签名、KZG 数据可用性承诺、ECDSA 账户签名,以及二层网络所依赖的零知识证明系统。 在共识层,Lean Ethereum 方案用基于哈希的 leanXMSS 签名取代 BLS,并通过一个名为 leanVM 的极简 zkVM 把大量签名聚合成体积很小的证明,以缓解签名过大的问题。在账户层,由 Vitalik Buterin 等人于 2026 年 1 月 29 日起草的 EIP-8141(Frame Transactions)赋予账户原生的账户抽象能力,使每个账户可以自行决定如何验证签名,包括换用后量子方案,该提案已进入 Hegotá 升级的已排期状态。Circle 的 Mira Belenkiy 还提出了 ecrecover 的后量子路径,即由 frame transaction 携带后量子签名供合约读取。
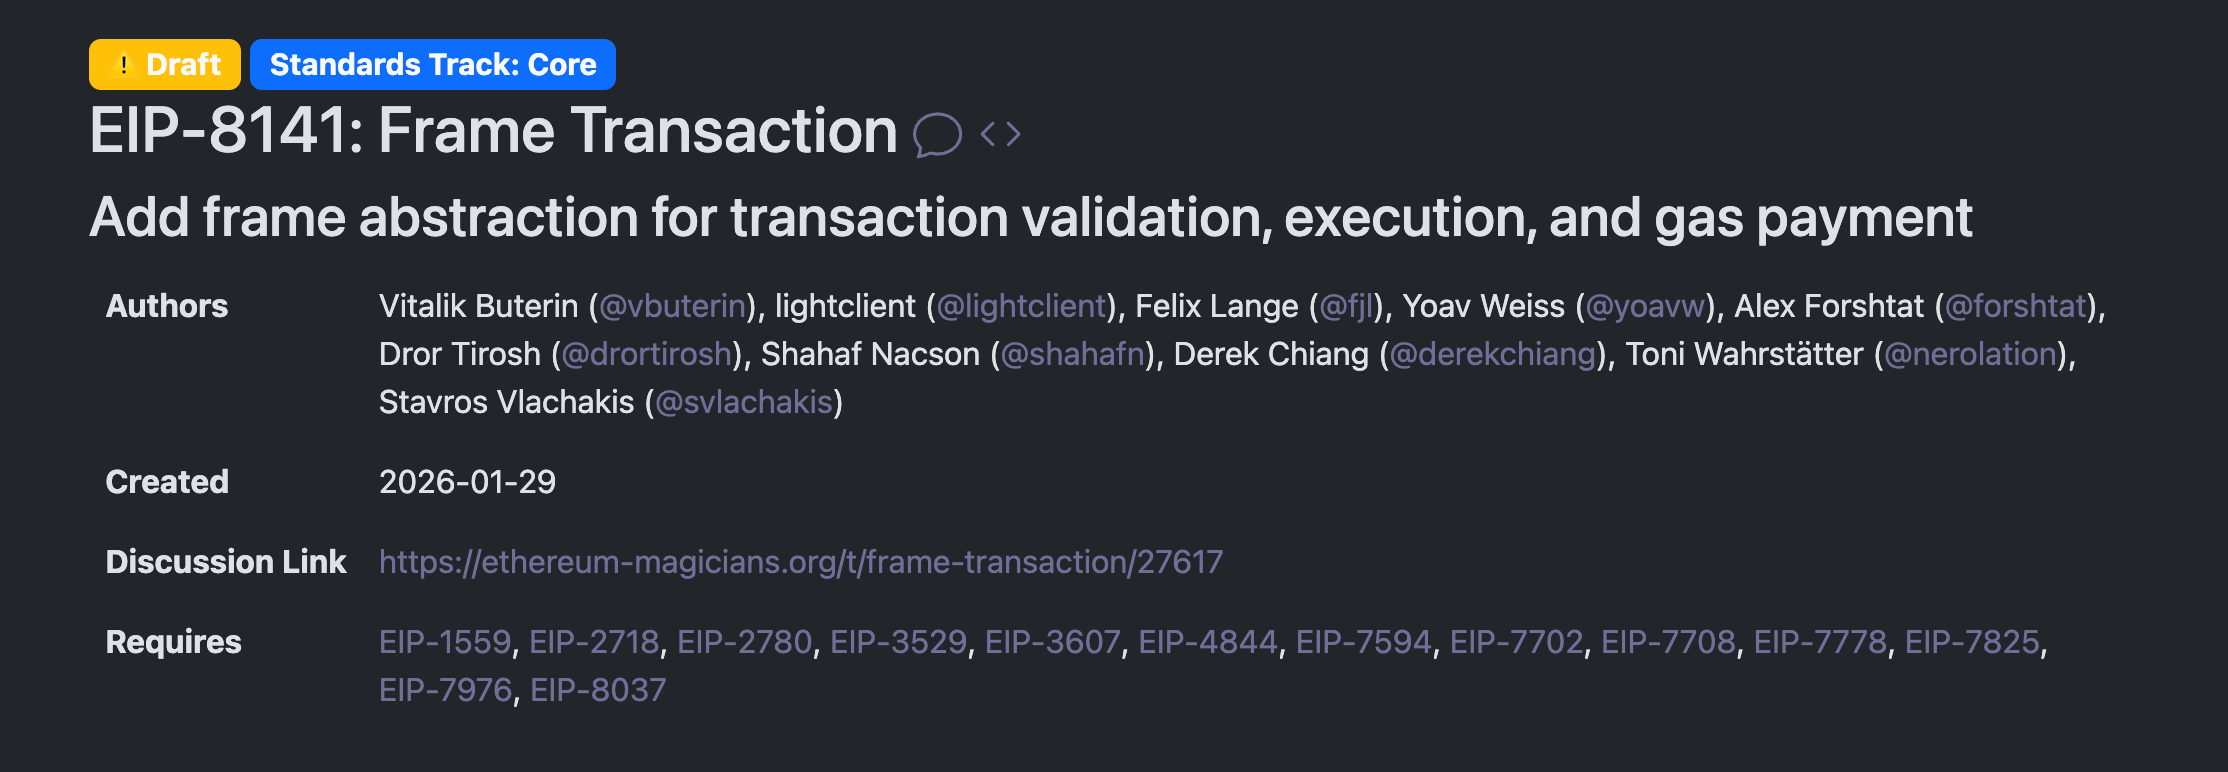
EIP-8141,来源:以太坊官网
时间线方面,核心的后量子基础设施目标为 2029 年前后,部分报道称是 2029 年 12 月。各来源对 Hegotá 升级本身的时间说法不一:早期材料称 2026 年下半年,ethereum.org 在 2026 年 7 月的表述已改为 2027 年。
总体上,这是大型网络中最领先的项目。但在 EIP-8141 上线、钱包支持后量子签名者之前,ETH 持有者尚无协议原生的后量子选项;公钥已暴露的旧账户面临与比特币相同的困境,但是总体说,如果不出现黑天鹅式的量子攻击风险,升级后的以太坊网络应该不会受量子攻击的影响。
Solana:算法已选定,没有时间表
Solana 的保护目前主要停留在应用层。Blueshift 的 Winternitz Vault 是一种基于哈希的一次性签名保险库,自 2025 年 1 月前后起供用户自愿使用,它属于应用而非协议升级。
在协议层,Solana 基金会于 2026 年 4 月 27 日发布了准备计划,披露 Anza 和 Firedancer 两个客户端团队各自独立选择了 Falcon,理由是 Falcon-512 是 NIST 方案中签名最小的,两个团队均已有早期实现。计划分三个阶段:继续研究;若威胁变得可信,先为新钱包提供后量子签名;再迁移现有钱包。2026 年 10 月 8 日,技术副总裁 Jacob Creech 进一步表示,目前不会启用所谓的地堡模式,也不会进行大规模迁移。
这一立场的风险在于,Solana 的地址本身就是原始的 Ed25519 公钥,每个有资金的账户在静置状态下都是暴露的。威胁可信才行动的做法,实际上是押注自己能够获得足够的预警时间。
同时,Solana 与 Project Eleven 在 2025 年 12 月宣布合作,由 Project Eleven 对 Solana 做了一次完整的量子威胁评估,范围涵盖核心基础设施、用户钱包、验证者安全以及长期的密码学假设,并梳理了缓解路径和迁移选项。除了评估报告,Project Eleven 还在 Solana 测试网上部署了一套可运行的后量子签名系统,用来演示端到端的抗量子交易在技术上可行。Solana 基金会技术副总裁 Matt Sorg 表示,目标是让网络在未来几十年里依然安全。
Algorand:链虽然凉,却是主要公链中后量子部署最成熟的
Algorand 自 2022 年起便使用 Falcon 签名保护其 State Proofs (用于跨链验证的状态证明)。2025 年 11 月 3 日,主网出现了第一笔 Falcon-1024 交易;2026 年 8 月,通过 v5.0.0 升级,原生 Falcon-1024 账户在主网上线,Pera Wallet、SDK 和 AlgoKit 均已提供支持。截至 2026 年 6 月,网络已处理超过 14 万笔后量子交易。
按照 2026 年 6 月公布的路线图,Algorand 计划在 2026 年底前实现 Falcon-512、后量子多签与质押,并在 2027 年底前实现广泛的量子韧性。目前的主要缺口在共识核心中的 VRF(可验证随机函数)仍为经典算法,Algorand 自己也称替换它是最困难的一步。其密码学团队包括 Chris Peikert 和参与过 Falcon 设计的 Zhenfei Zhang。
XRP Ledger(Ripple):有日期的四阶段路线图,目标 2028 年
RippleX 的 Ayo Akinyele 在 2026 年 4 月 20 日发布了一份分四阶段的路线图。 第一阶段为 Q-Day 的应急恢复预案 ;第二阶段(2026 年上半年)测试 ML-DSA,Denis Angell 已与 Project Eleven 在 AlphaNet 上完成原型;第三阶段(2026 年下半年)在开发网测试,包括混合签名;第四阶段则是在 2028 年前推出原生修正案。XLS-295(ML-DSA-44)目前仍是草案,主网没有变化。
XRPL 的结构性优势在于原生密钥轮换,活跃用户可以在不更换地址的情况下更换密钥,休眠且公钥已暴露的 XRP 也只占 0.03%。
Cardano:还在研究阶段
创始人 Hoskinson 在 2026 年 2 月提出的计划分三步:先完成研究议程(2025 至 2026 年);再建立一条独立的后量子证明链,用 Mithril 证书和后量子签名为历史状态做检查点; 待硬件加速成熟后再并入主链。他同时警告,过早迁移可能使网络速度下降约 10 倍 。2026 年 5 月,他表示基于格的方案和 FIPS 203 至 206 已列入路线图,一项关于量子计划的治理投票正在进行,并提到了与 Google、Microsoft Research 及 Linux 相关研究者合作的 Nightstream 项目。目前没有公开确认的测试网签名工作。
Sui 和 Aptos:自愿加入的后量子账户机制
Sui 在 2026 年 8 月宣布,日常账户将采用 ML-DSA-65,高价值保险库则在 Move 合约中使用 SLH-DSA-SHA2-128s。 两者均为用户自愿启用, 并可由现有助记词派生,主网认证的目标是 2027 年第一季度。
Sui 的思路是“两把锁、两种风险”。这两种方案来自不同的数学家族:ML-DSA-65 属于基于格的 FIPS 204 标准,安全等级为 NIST 第 3 级,用于日常账户;SLH-DSA-SHA2-128s 属于基于哈希的 FIPS 205 标准,安全等级为第 1 级,用于高价值保险库。把后者放在 Move 合约里而不是协议内核,一方面让 Sui 无需升级核心协议,就能跟上业界最终采纳的标准,另一方面也意味着万一格密码被攻破,基于哈希的那条路径不会受到牵连。
Aptos 的 AIP-137 由密码学负责人 Alin Tomescu 于 2025 年 12 月 18 日发布,新增 SLH-DSA-SHA2-128s 作为可选账户类型,看中的是其只依赖哈希的保守安全假设。该提案需要治理批准才能激活, 也不强制用户迁移。
NEAR:后量子账户已在主网上线
NEAR 在 2026 年 7 月 20 日发布的 Protocol 2.13 中, 把 ML-DSA 签名正式加入主网 ,媒体报道的具体级别为 ML-DSA-65。这使 NEAR 成为继 QRL、Algorand 之后,又一条让普通用户能够在主网上持有后量子账户的公链,也是本报告所涉大型网络中,少数已经把后量子能力交到用户手中的一个。
在机制上,用户只需发送一笔链上交易,就可以把账户的密钥切换为后量子密钥,既不必新建账户,也不必把资产搬到新地址。账户还可以同时持有多种签名方案,也就是新旧密钥并存。对普通用户来说,这种设计的好处是迁移成本低:不需要整个网络同时分叉,也不需要像比特币那样等待新的地址类型和多年的资产转移,每个用户可以按自己的节奏逐个切换。这正是前文所说“账户抽象”带来的结构性优势在 NEAR 上的具体体现。
在推进方式上,Near One 与 Ledger 合作,这意味着后量子密钥有望由硬件设备来保管;Meteor Wallet 已经提供支持。
这套方案仍有几点局限。首先它是自愿加入的:尚未切换的账户依然使用原来的 Ed25519 签名,其公钥已经公开在链上,在大型量子计算机出现时仍然暴露。其次是体积代价:ML-DSA 的签名大约为 2.4 至 4.6 KB,而 Ed25519 只有 64 字节,交易会明显变大,对网络吞吐和费用的具体影响,本次研究没有找到 NEAR 的公开数据。最后,也是最关键的,验证者之间达成共识所使用的签名仍是经典算法,后量子共识的目标为 2027 年下半年(有来源写作最迟 2027 年 12 月 31 日),在此之前,网络层面的防护并不完整。
综合来看,就用户层面的可用性而言,NEAR 走在大多数大型网络的前面;但整体安全最终取决于两个变量:有多少用户真正完成了切换,以及验证者共识何时完成升级。
Hedera:有官方路线图,尚无后量子签名
Hedera 的哈希(SHA-384)与加密(AES-256)已经满足后量子要求,尚缺的是签名。Leemon Baird、Rohit Sinha 和 Ed Marquez 在 2026 年 4 月的官方博客中提出:待 FIPS 206 定稿后采用 FN-DSA(Falcon);先实现节点之间的后量子 TLS,再扩展到客户端;共识事件使用 Ed25519 加 Falcon 的混合签名;并在 2027 年前后推出后量子用户密钥类型。目前尚未发布对应的 HIP 编号。
路线图按由易到难的顺序分为四步:先把节点之间的 TLS 升级为后量子或混合方案,再升级客户端连接的 TLS,然后在共识事件上使用 Ed25519 加 FN-DSA 的混合签名,最后推出新的用户密钥类型。把 TLS 放在最前面,是因为它主要靠更新软件库就能完成,而 Chrome 自 2024 年 4 月起就已默认启用 X25519 加 ML-KEM-768 的混合密钥交换;同时 Hedera 说明其网络安全并不依赖 TLS,哈希图共识自身提供独立于传输层的完整性保证。
代价同样是体积。据 Hedera 路线图的第三方解读,FN-DSA 的签名约为 1,280 字节,约是 Ed25519 的 20 倍;若采用 ML-DSA-87,签名为 4,627 字节,则超过 70 倍。Baird 在 2022 年曾表示,Hedera 的交易通常只有 100 至 200 字节, 换成 Falcon 后签名就会达到约 1,300 字节,他把这称为一种需要承担的成本。
Stellar:分阶段计划,协议投票待定
Stellar 发展基金会在 2026 年 6 月 9 日发布了量子准备计划:2026 年先以 Soroban 宿主函数的形式提供 ML-DSA-44/65 验证,到 2027 年底前推出协议级的后量子签名者类型。据媒体报道,Protocol 30(Bell)升级包含 CAP-87(Stellar Core 中的 ML-DSA),验证者投票定于 2026 年 11 月 23 日。
Stellar 的结构性优势在于账户身份与签名密钥是分开的:用户可以给账户添加一个后量子签名者,再移除旧的 Ed25519 密钥,而不必转移余额或更新所有关联系统。不过,每一个 Stellar 地址(包括从未签过名的休眠账户)的公钥都已经暴露,休眠账户因此是最难的部分,基金会为此将开放社区讨论。
分阶段的内容是:第一阶段(2026 年)为 Soroban 增加原生宿主函数,支持 ML-DSA-44 和 ML-DSA-65 的验证,合约账户由此可以借助 Soroban 的账户抽象实现后量子认证,经典账户不需要协议层改动,企业钱包 2026 年就可以迁移,之后再按标准定稿情况加入 FN-DSA 以及 HSM 支持。第二阶段(2027 年)是协议层固化与自愿迁移,通过现有的 set_options 操作,让普通账户也能添加后量子签名者,钱包、SDK 和锚点服务商都需要更新,目标是到 2027 年底每个账户都具备这一能力。计划共分三个阶段,我没有找到可核实的第三阶段细节。另外,依赖配对等技术的零知识应用也存在缺口,基金会计划召集在 Stellar 上做零知识应用的团队共同应对。基金会还称,Stellar 使用的 SHA-256 哈希已被视为后量子安全,XLM 持有者目前无需采取任何行动,并在计划中援引了美国 CNSA 2.0 和欧盟 DORA 作为监管背景。
Starknet:重心就是后量子,部分已经交付
Starknet 的架构带来了天然优势:STARK 证明本身依赖哈希函数,而且每个账户都是智能合约,可以自行切换签名方案。基于 Falcon 的后量子账户已在主网上线(由 S2morrow 用 Cairo 实现的 Falcon-512),但该实现尚未经过审计。
2026 年 6 月公布的路线图分为三个阶段。第一阶段替换状态承诺、地址派生和配置中仍依赖椭圆曲线的哈希,目前已部分交付;第二阶段把这种保护扩展到现有合约;第三阶段则要跟随以太坊,因为桥和数据可用性仍继承以太坊 L1 的椭圆曲线密码学。
与此同时,Starknet 社区在 2026 年 10 月 15 日至 22 日进行了一次非约束性的 Snapshot 投票, 以 93.52%的支持率通过了研究迁移至独立后量子 L1 的提案 ,参与票数约 3,236,代表约 4.89 亿枚 STRK。CEO Eli Ben-Sasson 的目标是在 2027 年实现完全的量子抗性,白皮书预计在 11 月发布。批评意见则认为,脱离以太坊意味着放弃以太坊的经济安全,转而依赖 Starknet 尚不成熟的自有质押机制,后者仍处于四个阶段中的第二阶段,验证者尚未开始出块。
Zcash:先保证“可恢复”,再升级
Zcash 的主要风险不是被盗,而是隐私被回溯性地破坏: 未来的量子计算机可能把今天链上的匿名交易重新关联起来。
ZIP 2005 改变了票据的构造方式,使得万一必须冻结 Orchard 资金池,资金之后可以借助后量子 STARK 恢复到后量子协议之中。在 NU7 投票中,该提案获得 ZCAP 90.5%、币持有者 94.6%的支持(2026 年 2 月),候选版本已于 2026 年 5 月 22 日上线测试网。后续步骤是先随 Tachyon 引入 ML-KEM 密钥交换,再建设完全后量子的资金池,ZODL 的 CEO 给出的目标是自 2026 年 5 月起 12 至 18 个月。