

GCSA 安全 Agent 发现 BlockBeats 搜索页加载可疑脚本,疑似涉及 DarkSword 攻击链,可能威胁 iPhone 用户的钱包数据与加密资产安全。
全球网络安全联盟(GCSA) · 安全团队
10 月 22 日,GCSA 安全 Agent 在日常巡检中发现,加密媒体 BlockBeats(区块律动)的搜索页加载了来自 www.applonews[.]com 的可疑脚本。当时新闻搜索结果正常显示,页面没有要求连接钱包或确认交易。
一、无需点击陌生链接:BlockBeats 搜索页如何加载可疑脚本?
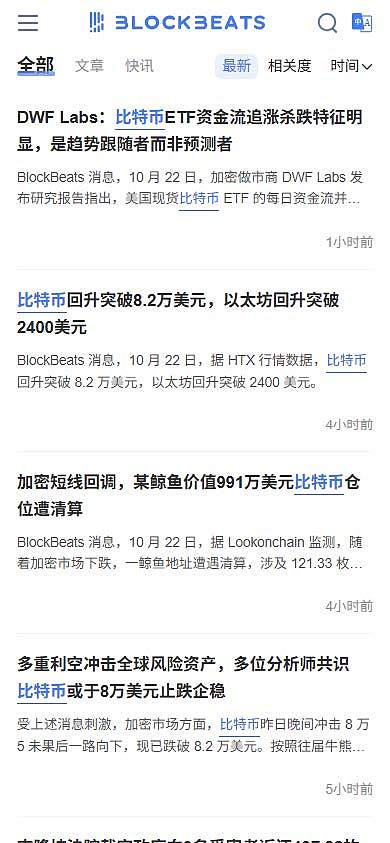
【图1】测试时保存的页面截图。搜索结果正常显示,未出现钱包连接或交易签名提示。
我们使用 Chrome 模拟 iPhone 浏览器,两次访问 m.theblockbeats.info 的“比特币”搜索结果页,均记录到页面先加载 in-static.js,随后请求 start-view.html。网络记录显示,该脚本由 BlockBeats 搜索页发起加载,服务器返回了完整代码。
in-static.js 会在网页中插入一个隐藏页面,加载 start-view.html。整个过程不需要读者点击任何按钮。随后,代码会读取浏览器报告的 iOS 版本,加载对应的后续文件。
后续代码保留了“DS”标记,还注明会在漏洞利用停止响应或崩溃后重试。入口配置把 imToken、MetaMask、TronLink 等钱包列为目标。我们结合这些代码和公开研究,将其判断为 DarkSword 投放入口。最终攻击程序尚未完整取得,脚本的引入来源也未查明。这次加载发生在媒体正式域名内,读者无须另点陌生链接,就可能接触这些代码。
攻击脚本:www.applonews[.]com/in-static.js
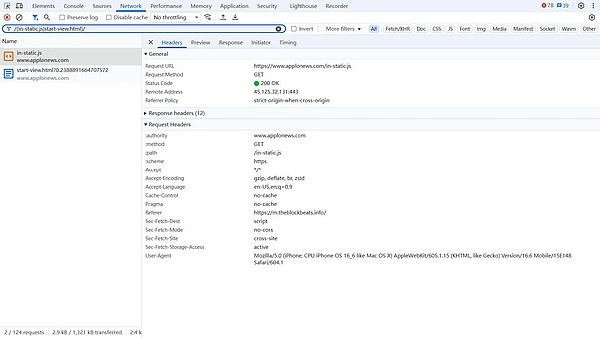
【图2】请求地址为 www.applonews[.]com/in-static.js,红框标出对应请求。HTTP 200 表示服务器成功返回了脚本;Referer(来源页面)记录了 BlockBeats 地址。
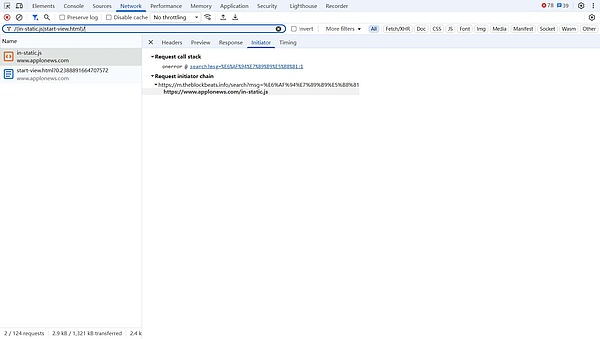
【图3】 发起来源(Initiator)显示,in-static.js 由 BlockBeats 的“比特币”搜索页加载。
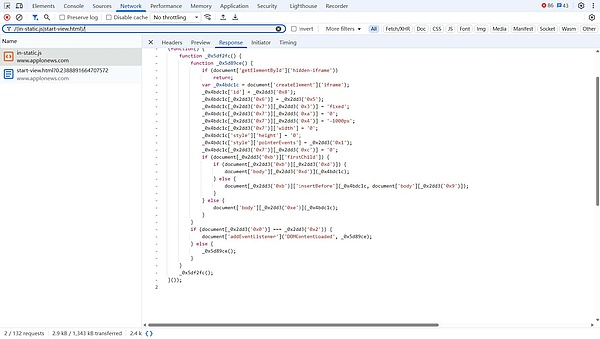 【图4】响应代码(Response)显示,in-static.js 会在网页中创建隐藏页面。
二、DarkSword 如何威胁 iPhone 钱包?
Google 威胁情报团队在 2026 年 3 月 18 日披露,DarkSword 由六个漏洞组成,已知针对 iOS 18.4 至 18.7。它从浏览器入手,逐步取得更高的系统权限,使恶意程序能够读取原本无法通过网页访问的数据。即使没有连接钱包或确认交易,存在相应漏洞的手机也可能在浏览网页时受到攻击。【1】本次脚本按“iOS 18.4 及以上”选择后续文件,范围比公开确认的可攻击版本更宽。较新的系统即使被导向该文件,也可能已经修复漏洞。看到请求记录,只能确认尝试加载,不能据此认定手机已被攻陷。
iVerify 在公开样本中发现,入侵后的恶意程序会搜寻 MetaMask、imToken、Trust Wallet 等钱包的数据文件,并窃取手机保存的密码。【2】如果从中取得可用的私钥或助记词,攻击者就能在自己的设备上签名,把钱包里的 USDT 等资产转走,无须再得到持有人的确认。【3】钱包文件能否被解密,还取决于钱包的保护方式。应用被列入目标清单,也不意味着该钱包的每个用户都已受害。
不排除已有相关盗币事件发生。
三、iPhone 用户就应该如何应对:尽快更新系统
访问过该页面的 iPhone 用户,应先到“设置—通用—软件更新”安装系统更新。【4】暂时无法更新,或需要更严格保护的用户,可以在“隐私与安全性”中开启“锁定模式”。它会停用部分可能被用于攻击的网页技术,也会影响一些网站的正常功能。【5】这些措施有助于减少后续攻击,但如果数据已经被窃取,更新系统也无法收回攻击者手中的副本。
如果出现自己没有发起的转账,或确认手机已被入侵、私钥或助记词已经泄露,应停止在这台手机上操作钱包。改用另一台系统已更新、没有已知入侵迹象的设备,检查交易并创建使用全新助记词的钱包,再转移剩余资产。【6】把旧助记词导入另一部手机,恢复的仍是同一钱包;如果助记词已经泄露,单纯换手机无法解决问题。修改钱包解锁密码,也不能让已经泄露的私钥失效。
需要进一步核查的用户,可以保留访问时间、当时的系统版本和异常交易记录。向钱包官方支持或安全团队求助时,提供排查所需的记录,不要向任何“检测”网页或私信联系人发送助记词、私钥。
资料来源:
1. Google Threat Intelligence Group:DarkSword 攻击链分析,2026-03-18。
2. iVerify:DarkSword 及钱包数据外传分析。
3. MetaMask:助记词与钱包控制权说明。
4. Apple:更新 iPhone 或 iPad。
5. Apple:关于锁定模式。
6. Kraken:钱包失陷后的处置。
取证说明:已保存原始页面、脚本、网络日志(HAR)、入口配置及文件的 SHA-256 校验值。正文中的可疑域名以 [.] 断开,截图保留原始 URL;红框为排版标注,完整原图另存。本文依据 2026-10-22 的样本,不代表站点当前状态。
(10月23日,GCSA安全团队通过官方渠道联系到 BlockBeats 网站,将GCSA 安全 Agent 在日常巡检中发现的网站隐患告之对方,并表示愿意提供帮助,之后也收到 BlockBeats 官方邮件的正式回复:我们已经解决,感谢贵公司提醒)
版权声明:本报告及相关技术分析由GCSA全球网络安全联盟独家发布。如需转载请完整保留GCSA官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
来源:GCSA全球网络安全联盟
官网:www.gcsa.org